ARANEA SOFT & AI SYSTEMS

Protégez l’essentiel pour
travailler dans la continuité.

Faites barrage aux attaques visant votre organisation

Gardez une longueur d'avance sur les cybercriminels en traitant vos données en totale isolation et sans compromis sur la confidentialité, pour rendre vos actifs inaccessibles et inviolables.

CryptoToolkit Logo
CryptoToolkit™
la seule suite logicielle Post-Quantique qui isole et immunise les actifs numériques et rend vos données mathématiquement inviolables
Primitives Post-Quantiques du NIST :
ML-KEM - KYBER NTRU HQC FALCON* DILITHIUM* SPHINCS+*
* Avec sur-chiffrement AES 256 pour les algorithmes de signature
vitesse : 4/10
en date du 25 septembre 2026 ANSSI / Bureau contrôles réglementaires : N° de récépissé n°26090079 — RÉFÉRENCE ANSSI : ANSSI-QR-2024-03-45

ARANEA SOFT & AI SYSTEMS

Ingénierie Logicielle & Intelligence Artificielle

ARANEA SOFT & AI SYSTEMS est un éditeur spécialisé dans la conception de solutions logicielles souveraines, axées sur la protection des données critiques et le traitement local.

CryptoToolkit™

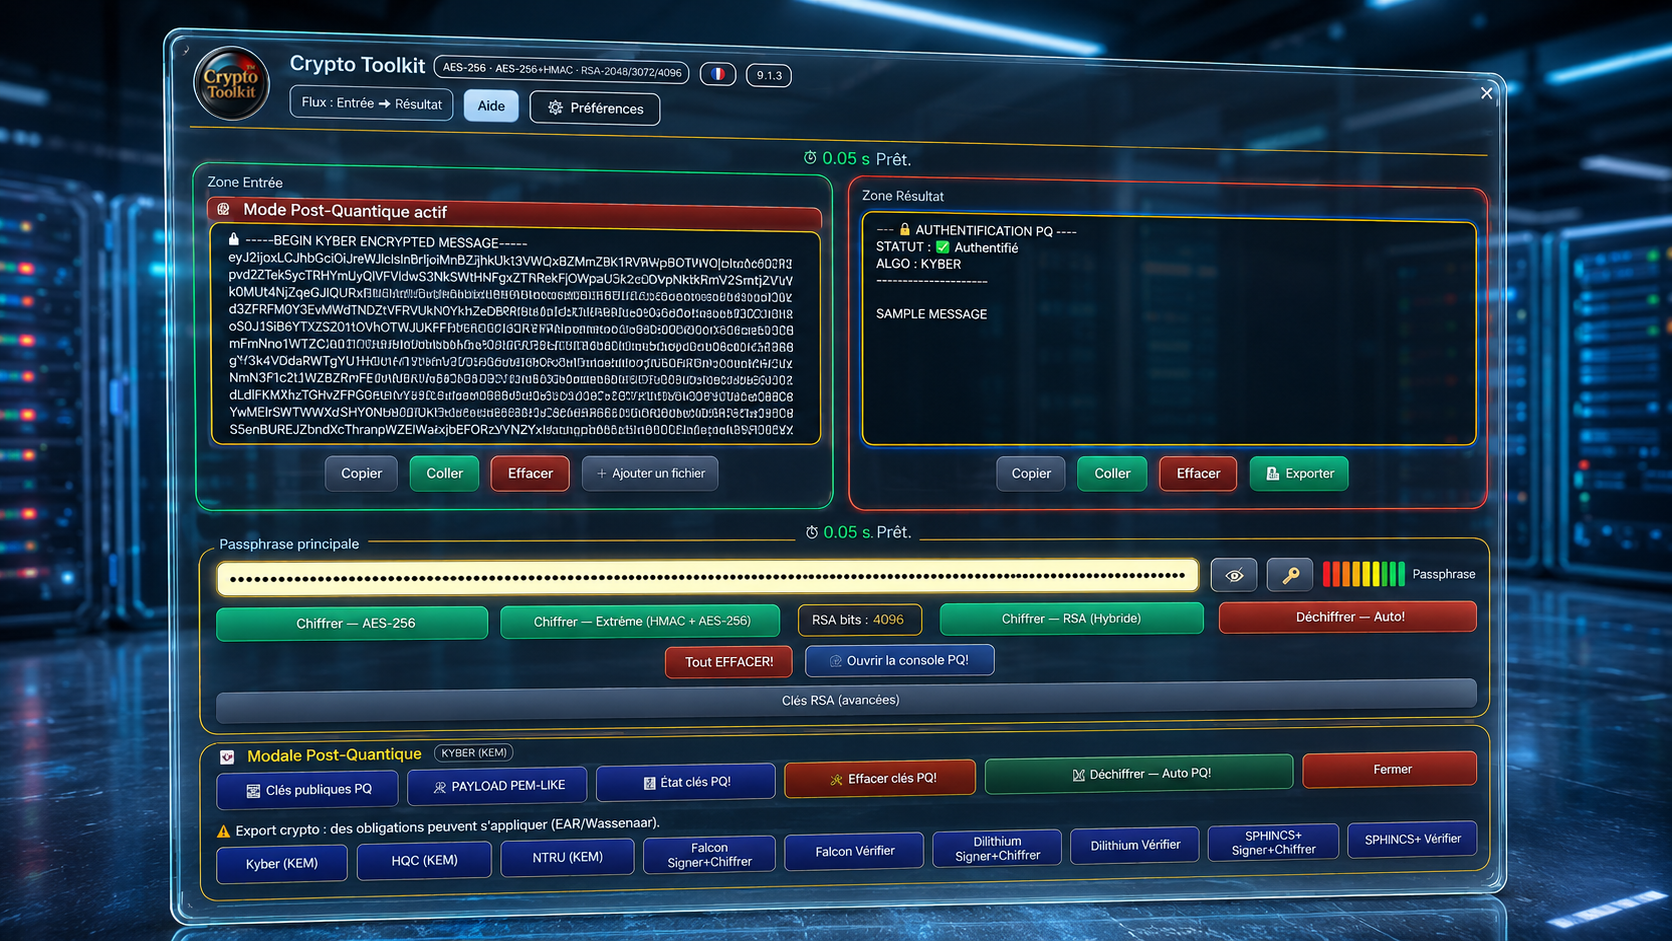
La Suite logicielle de chiffrement Post-Quantique qui rend vos données totalement inviolables (En Rust, Aucun besoin du Cloud, Echanges par Canaux optiques, — 6 primitives PQC du NIST). Disponible à la commercialisation dès le 31 octobre 2026. CryptoToolkit™ , Grâce au chiffrement PQC > 10⁸⁰, est un outil logiciel qui protège vos données du HNDL et qui rend les attaques des cybercriminels étatiques non économiquement viables.

ASAS

OFFRES EXCLUSIVES & COMMANDES CRYPTOTOOLKIT™

Soutenez le développement de la cryptographie post-quantique souveraine.

1. Modèle Économique & Licences

Étude de Pricing

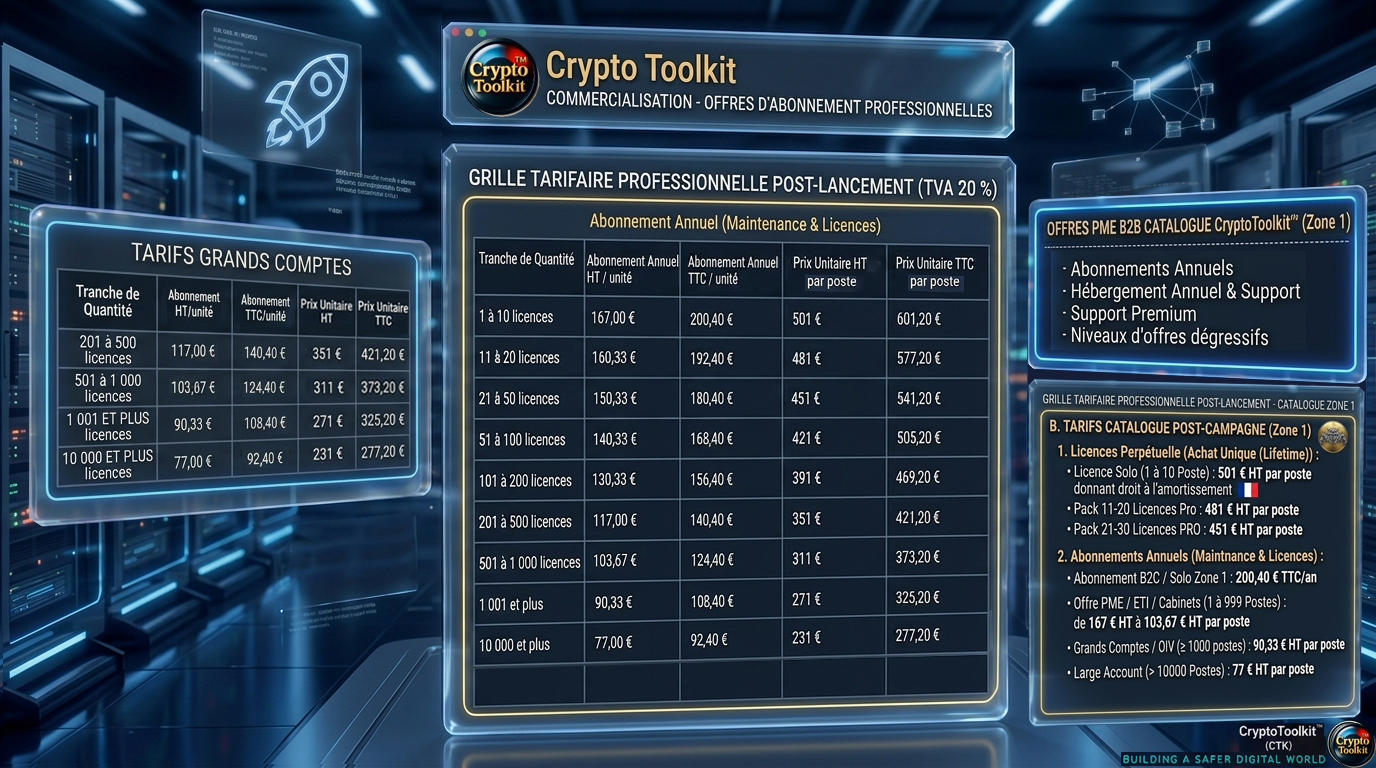
Grille tarifaire B2B — Bénéficiez de licences à vie (Lifetime) ou d'un abonnement annuel - modèle d'abonnement standard CryptoToolkit™.

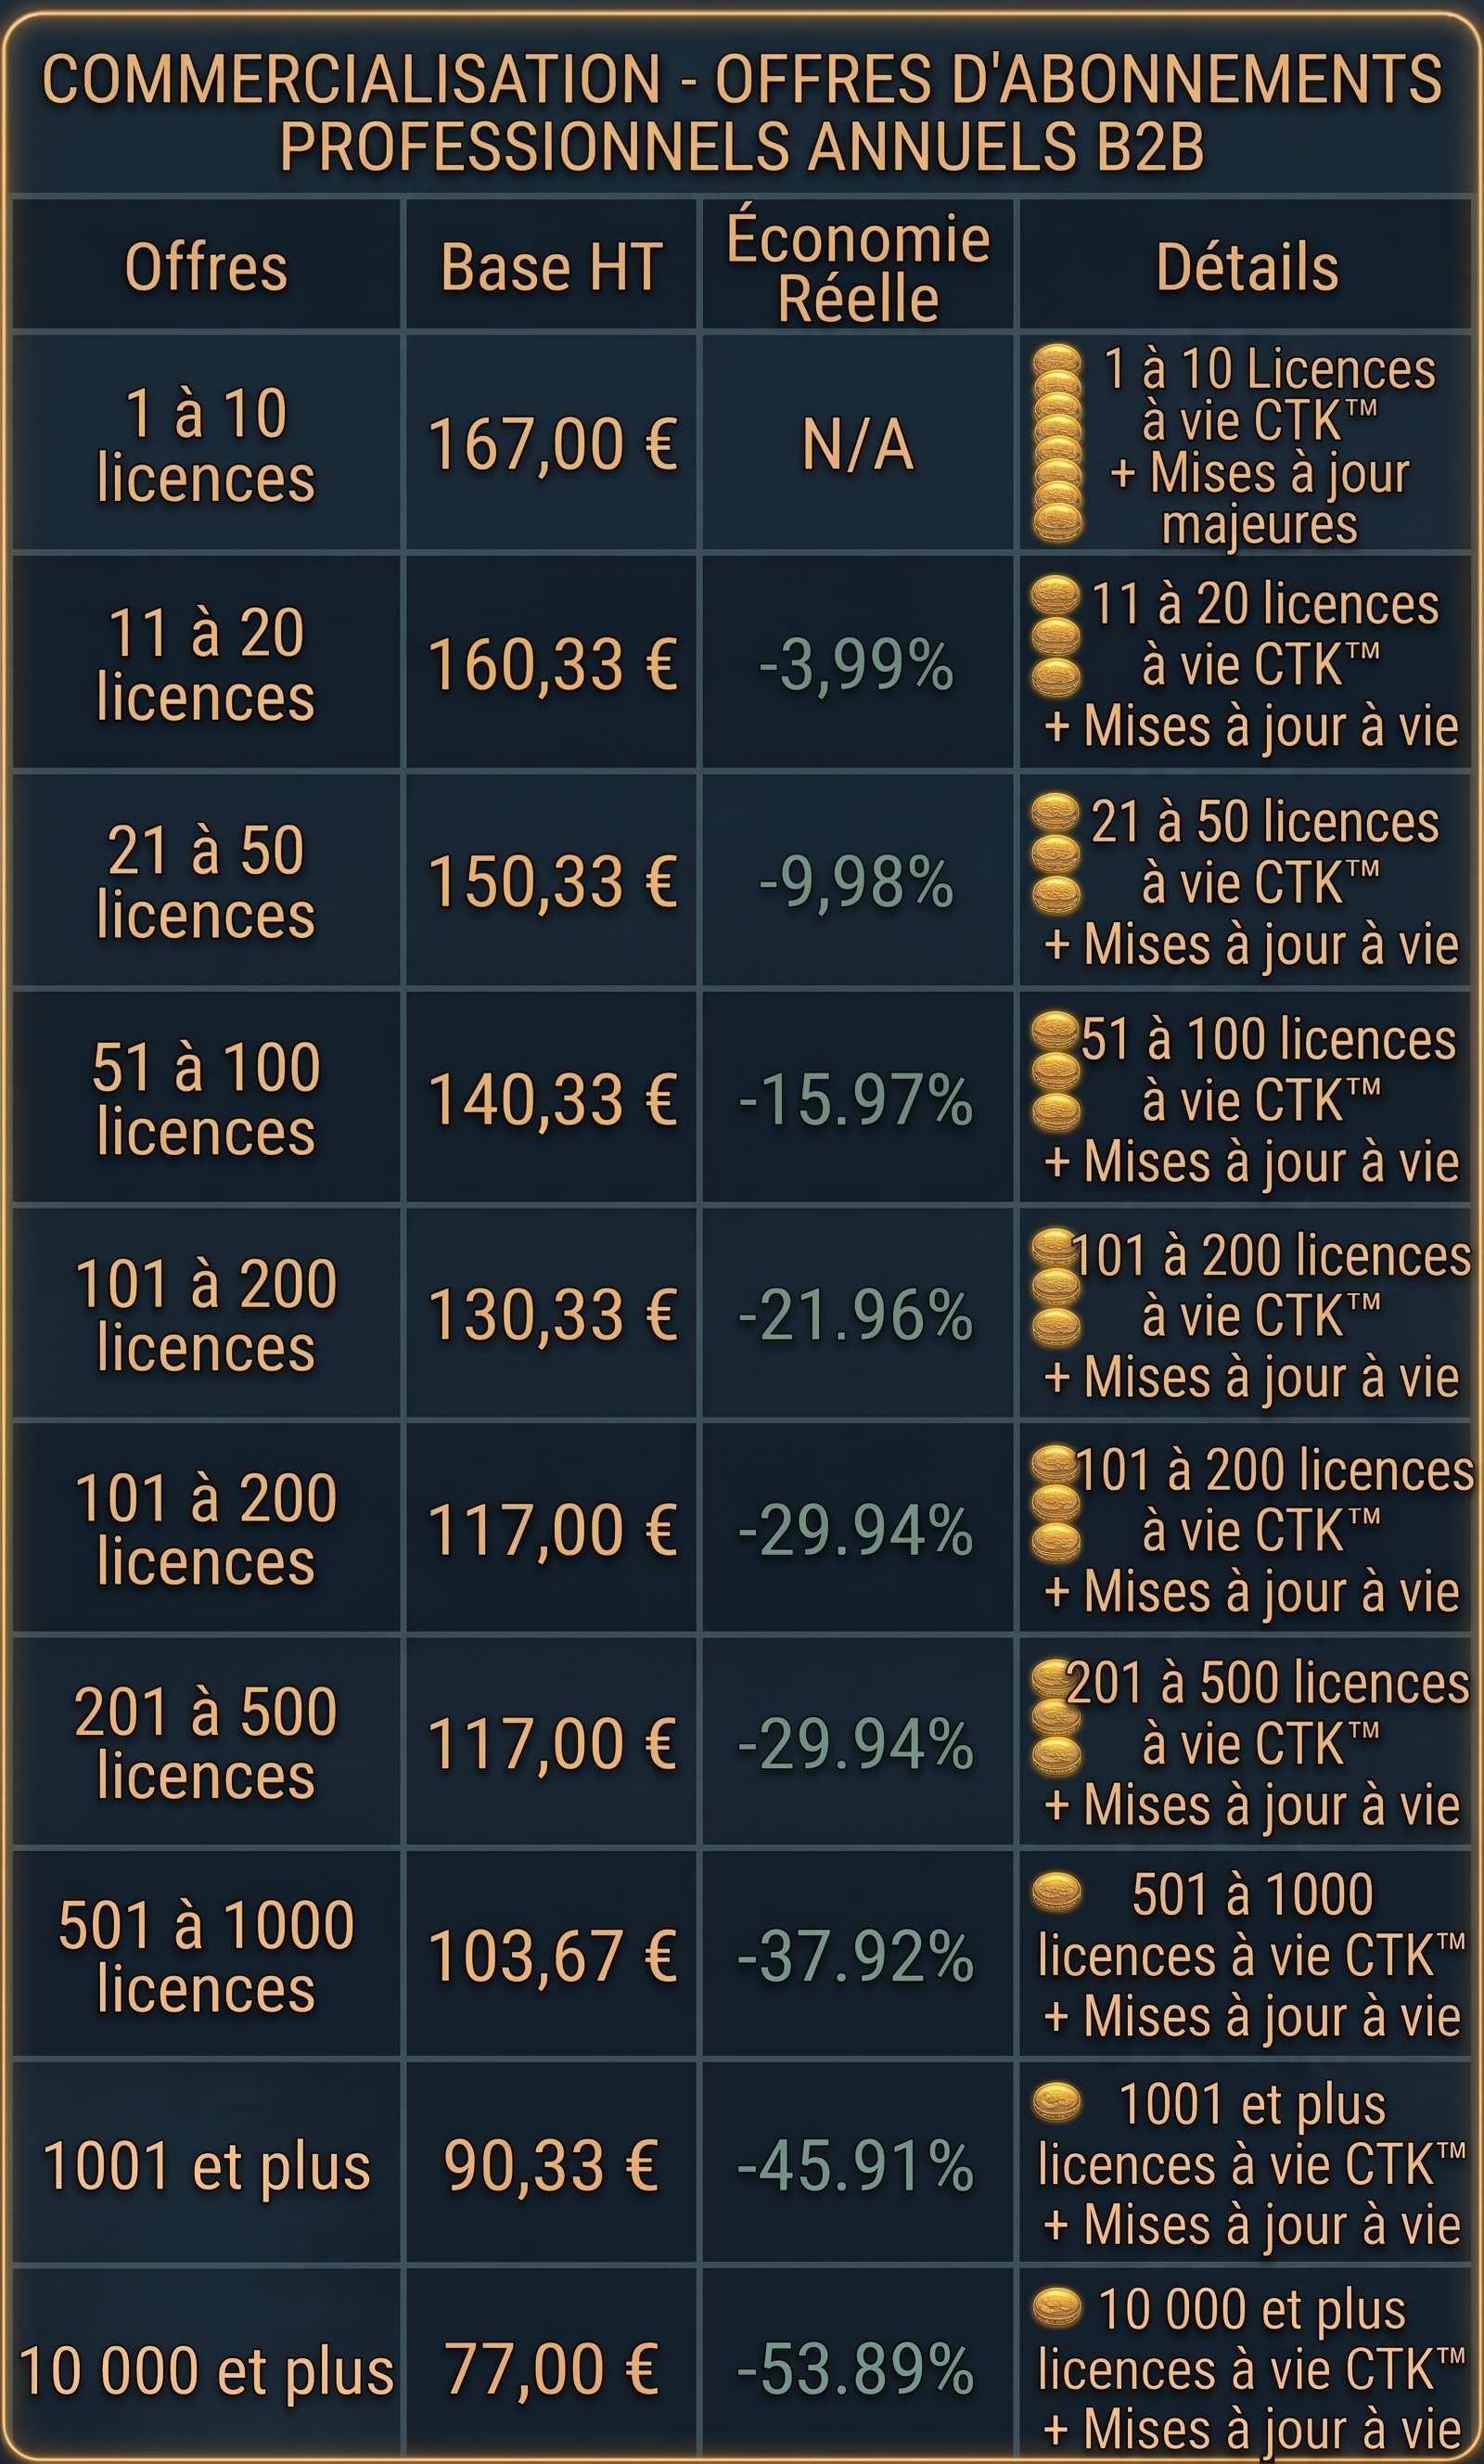
2. Modèle Économique - Offres Entreprises & Flottes - OFFRES D'ABONNEMENT B2B PROFESSIONNELLES

Grille des offres

3. Les 6 Primitives Post-Quantiques du NIST

Primitives Post-Quantiques

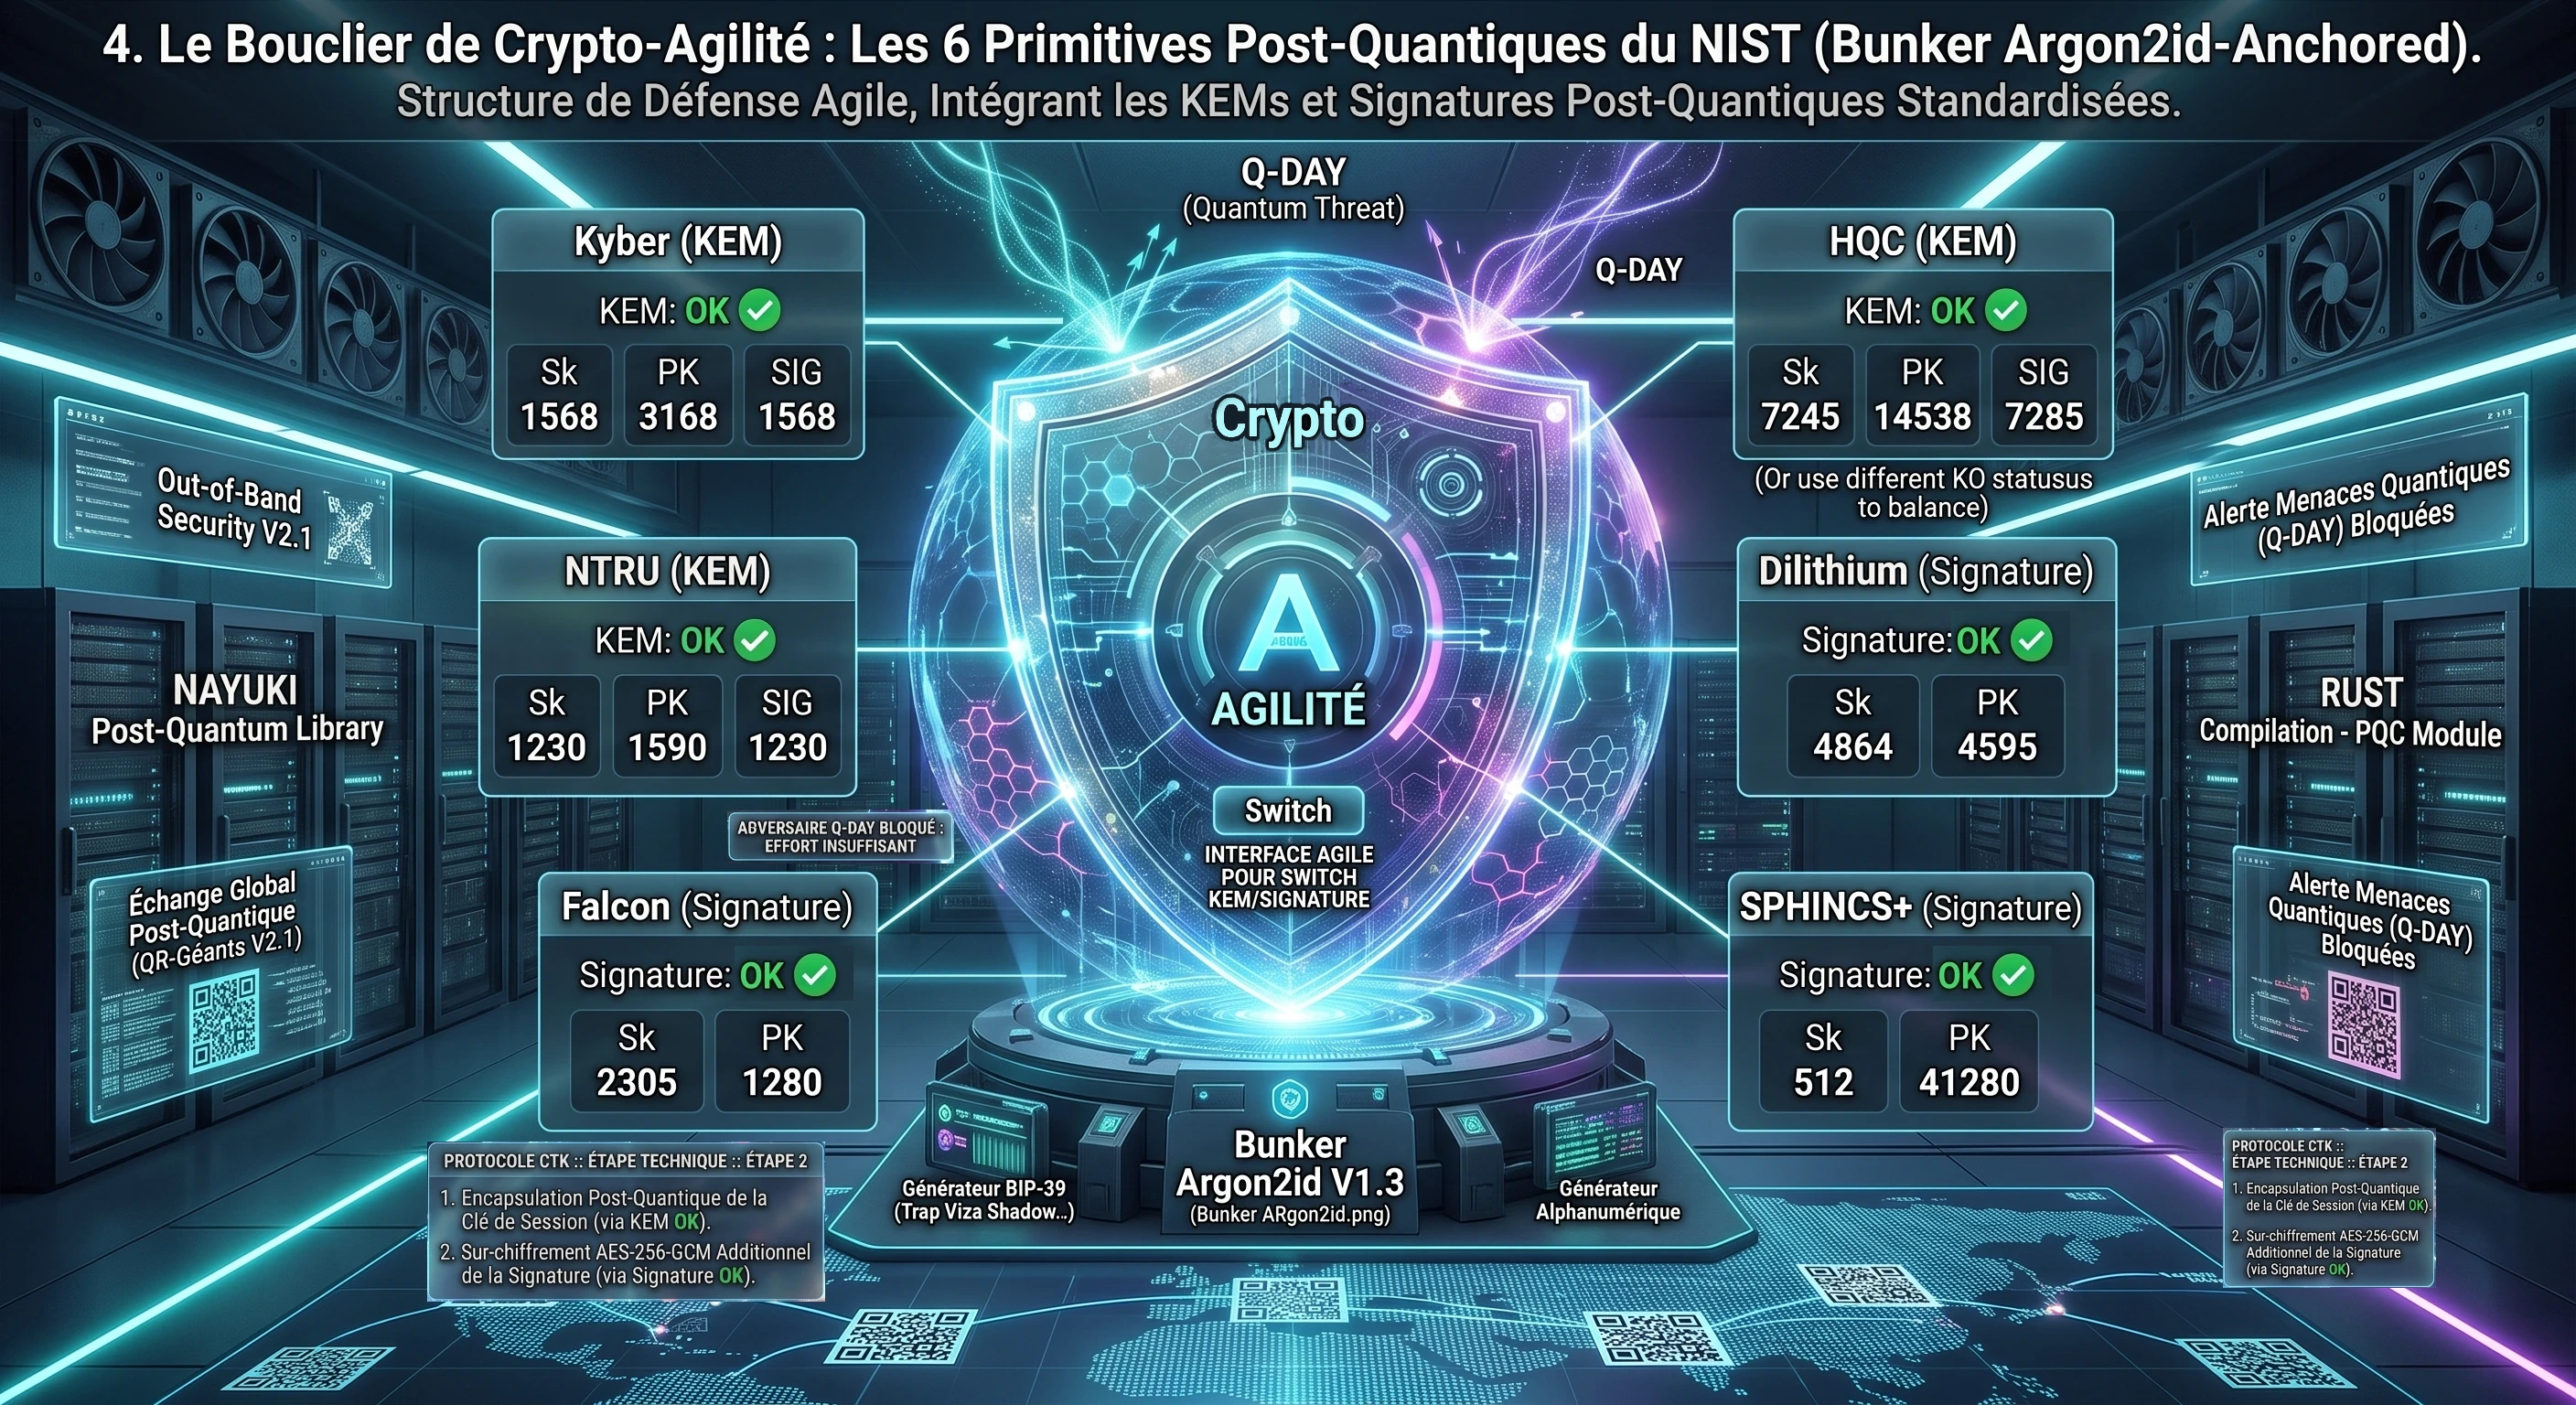
CryptoToolkit embarque nativement la suite complète des algorithmes normalisés par le NIST (Kyber, Dilithium, Falcon, SPHINCS+, HQC, NTRU) couplés à un coffre-fort Argon2id pour faire face au Q-Day.

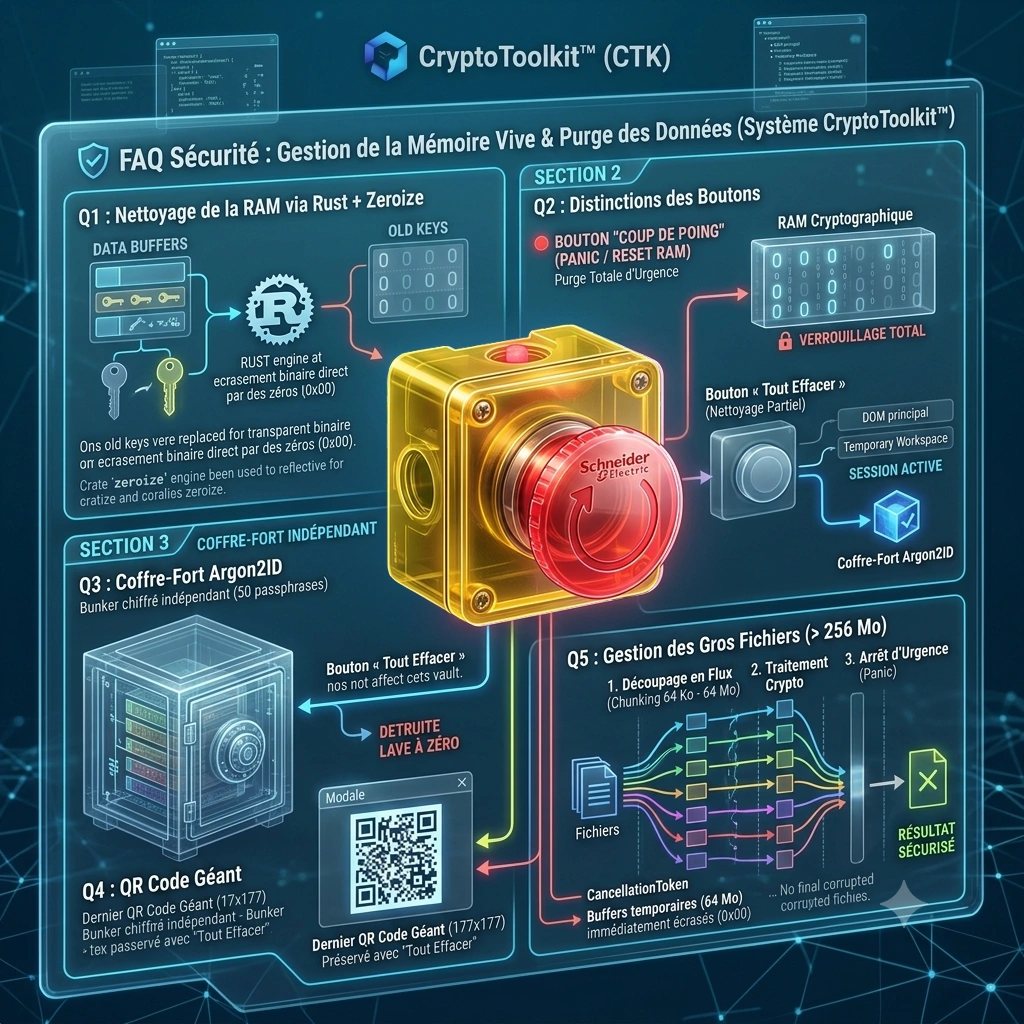
4. Panic Button + RESET RAM + Zéroisation

RESET RAM BUTTON + ZEROIZATION

La Métaphore Industrielle

L'Ergonomie « Coup de Poing » : La puissance industrielle au service de vos données

Dans l'industrie lourde, la sécurité ne tolère aucune hésitation : on appuie sur un bouton massif pour tout verrouiller. Nous avons appliqué cette philosophie d'ingénierie radicale à l'interface de CryptoToolkit™. Pas de sous-menus cachés, pas de configurations complexes. Une ergonomie brute, fiable et ultra-sécurisée.

Étape 1 : Interruption des flux de données (Abort Streams)
Le thread Rust gérant l'écriture ou la lecture des fichiers via les buffers (Chunking) est immédiatement tué (abort).

Étape 2 : Purge de la mémoire vive (Zeroize RAM)
On utilise la crate officielle zeroize. Elle force l'écrasement de la mémoire contenant les structures de clés par des zéro binaires (0x00) juste avant de libérer la mémoire.

Étape 3 : Réinitialisation de l'interface (UI Lockdown)
Le vu-mètre repasse au Rouge. Toutes les fenêtres modales ouvertes sont fermées et vidées.

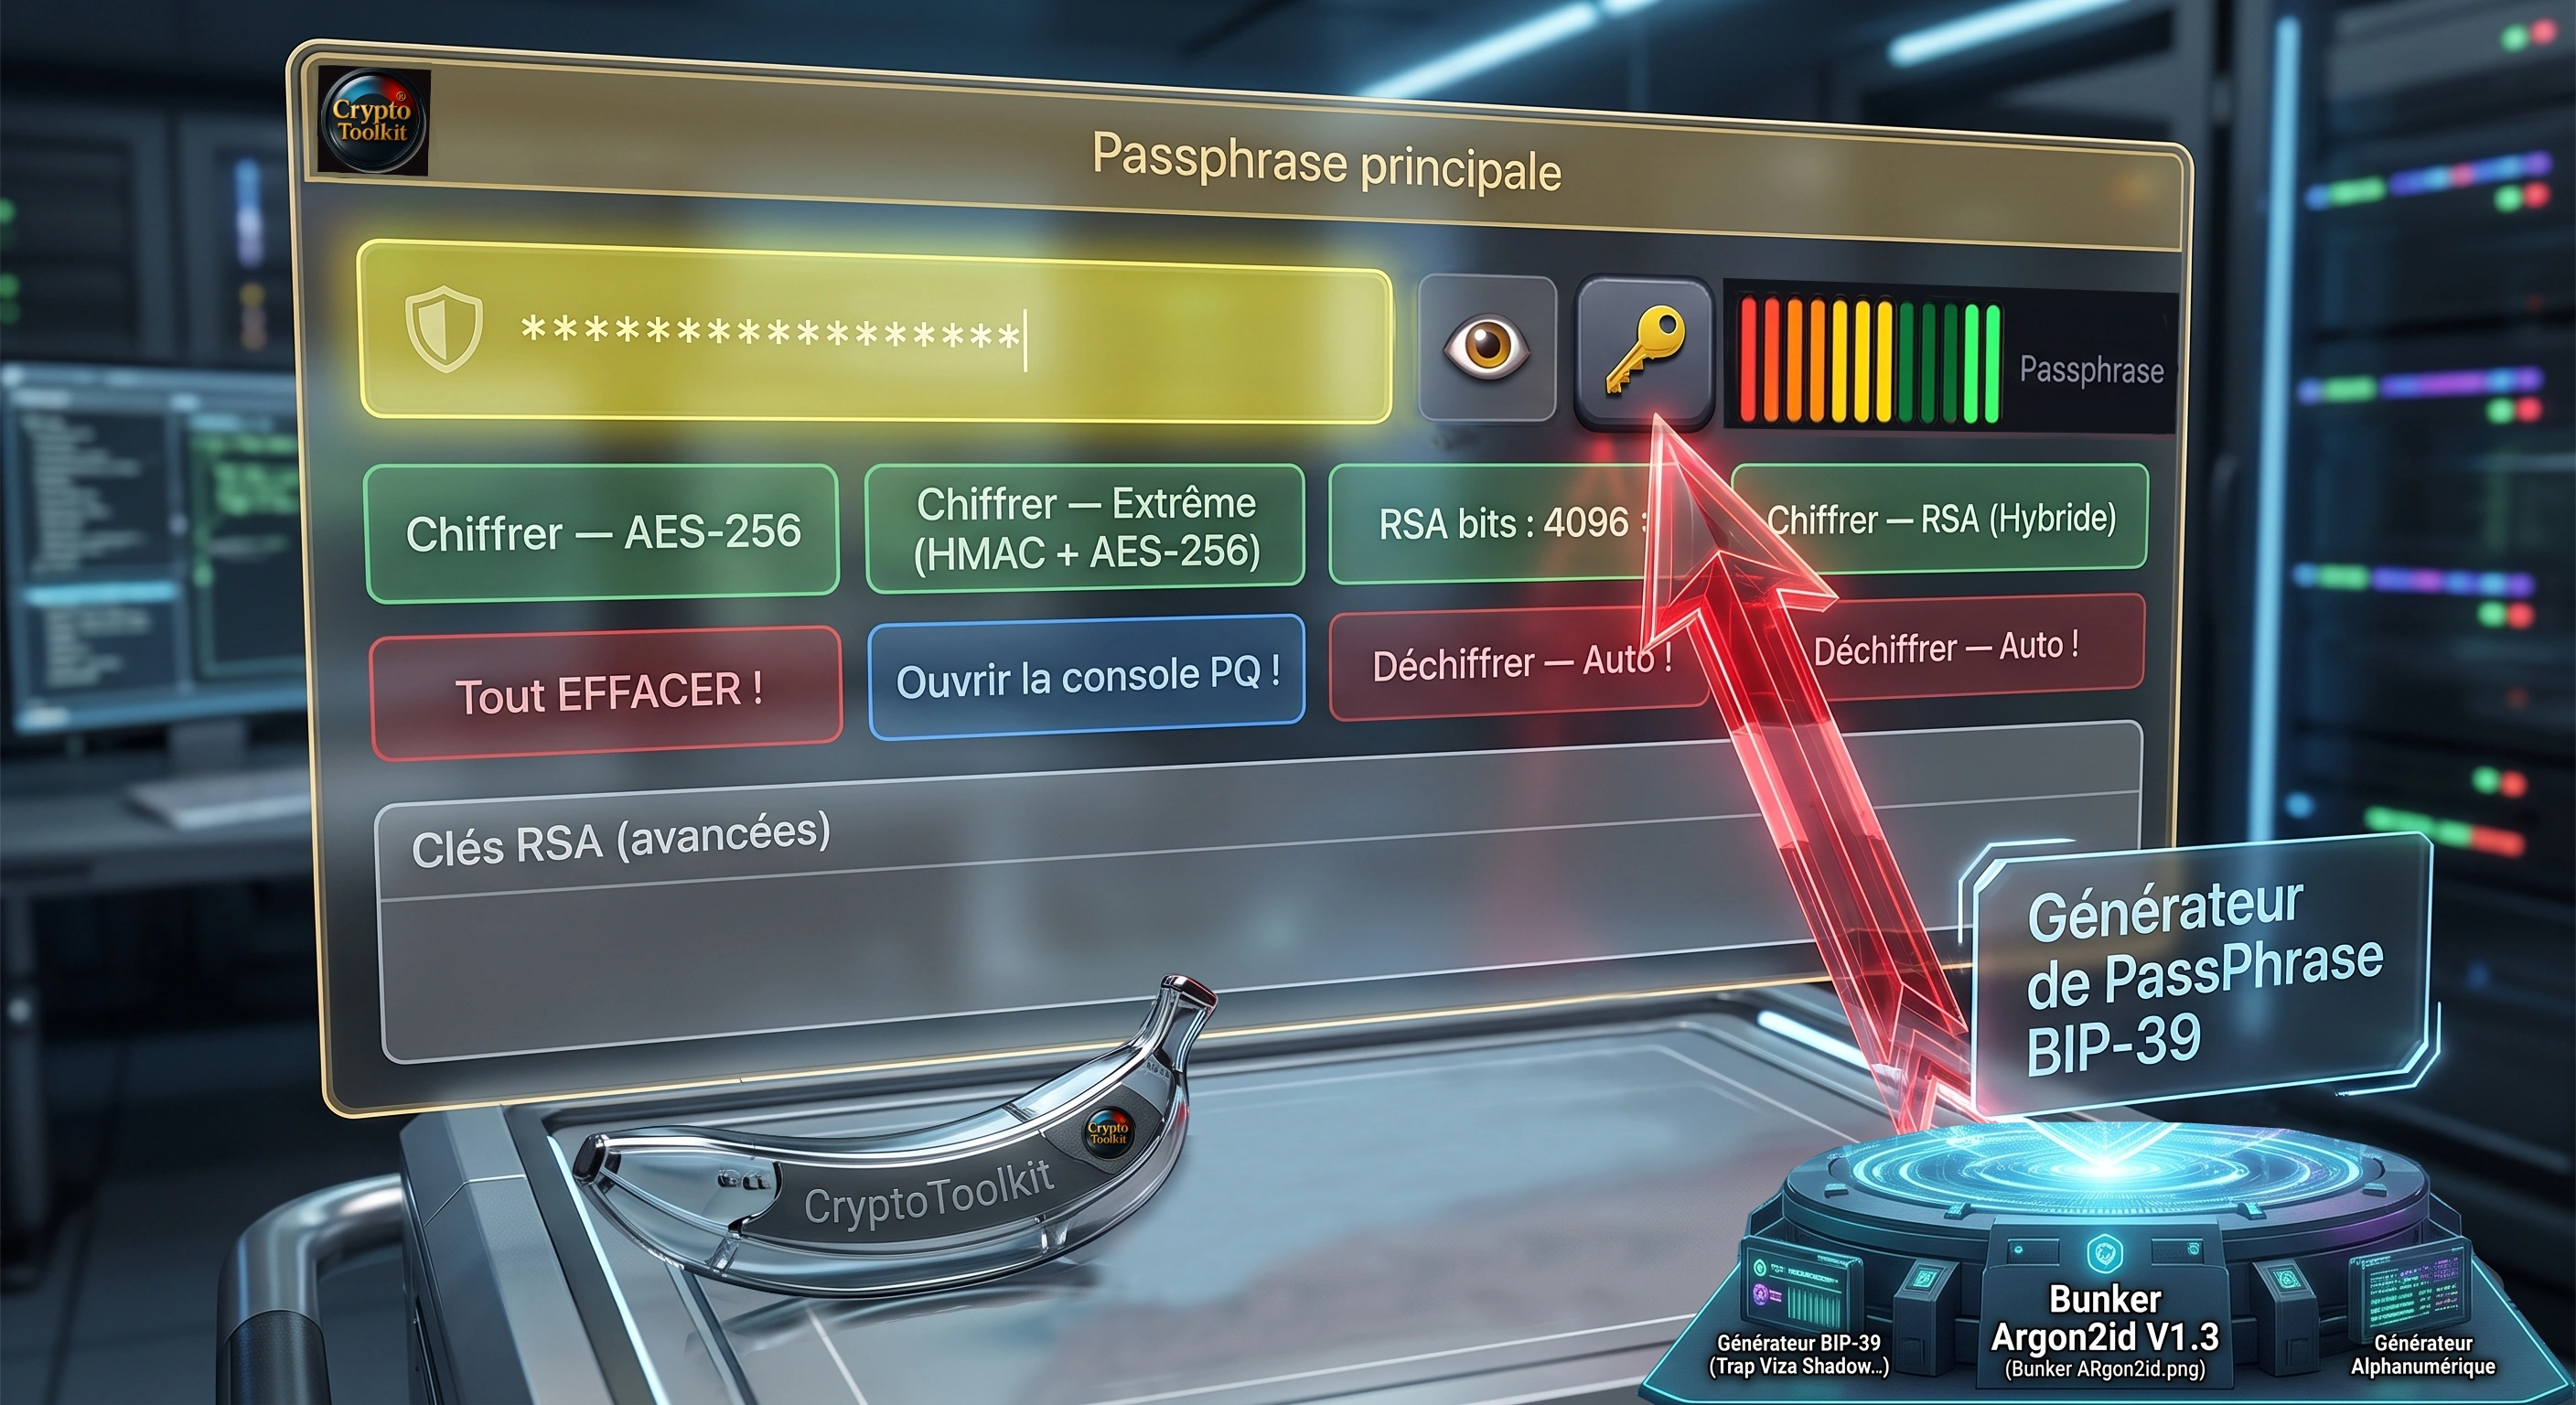
5. Génération de PassPhrase Haut Niveau

Générer une PassPhrase

Génération locale d'expressions clés haute entropie, garantissant une protection maximale contre les attaques par dictionnaire et brute-force.

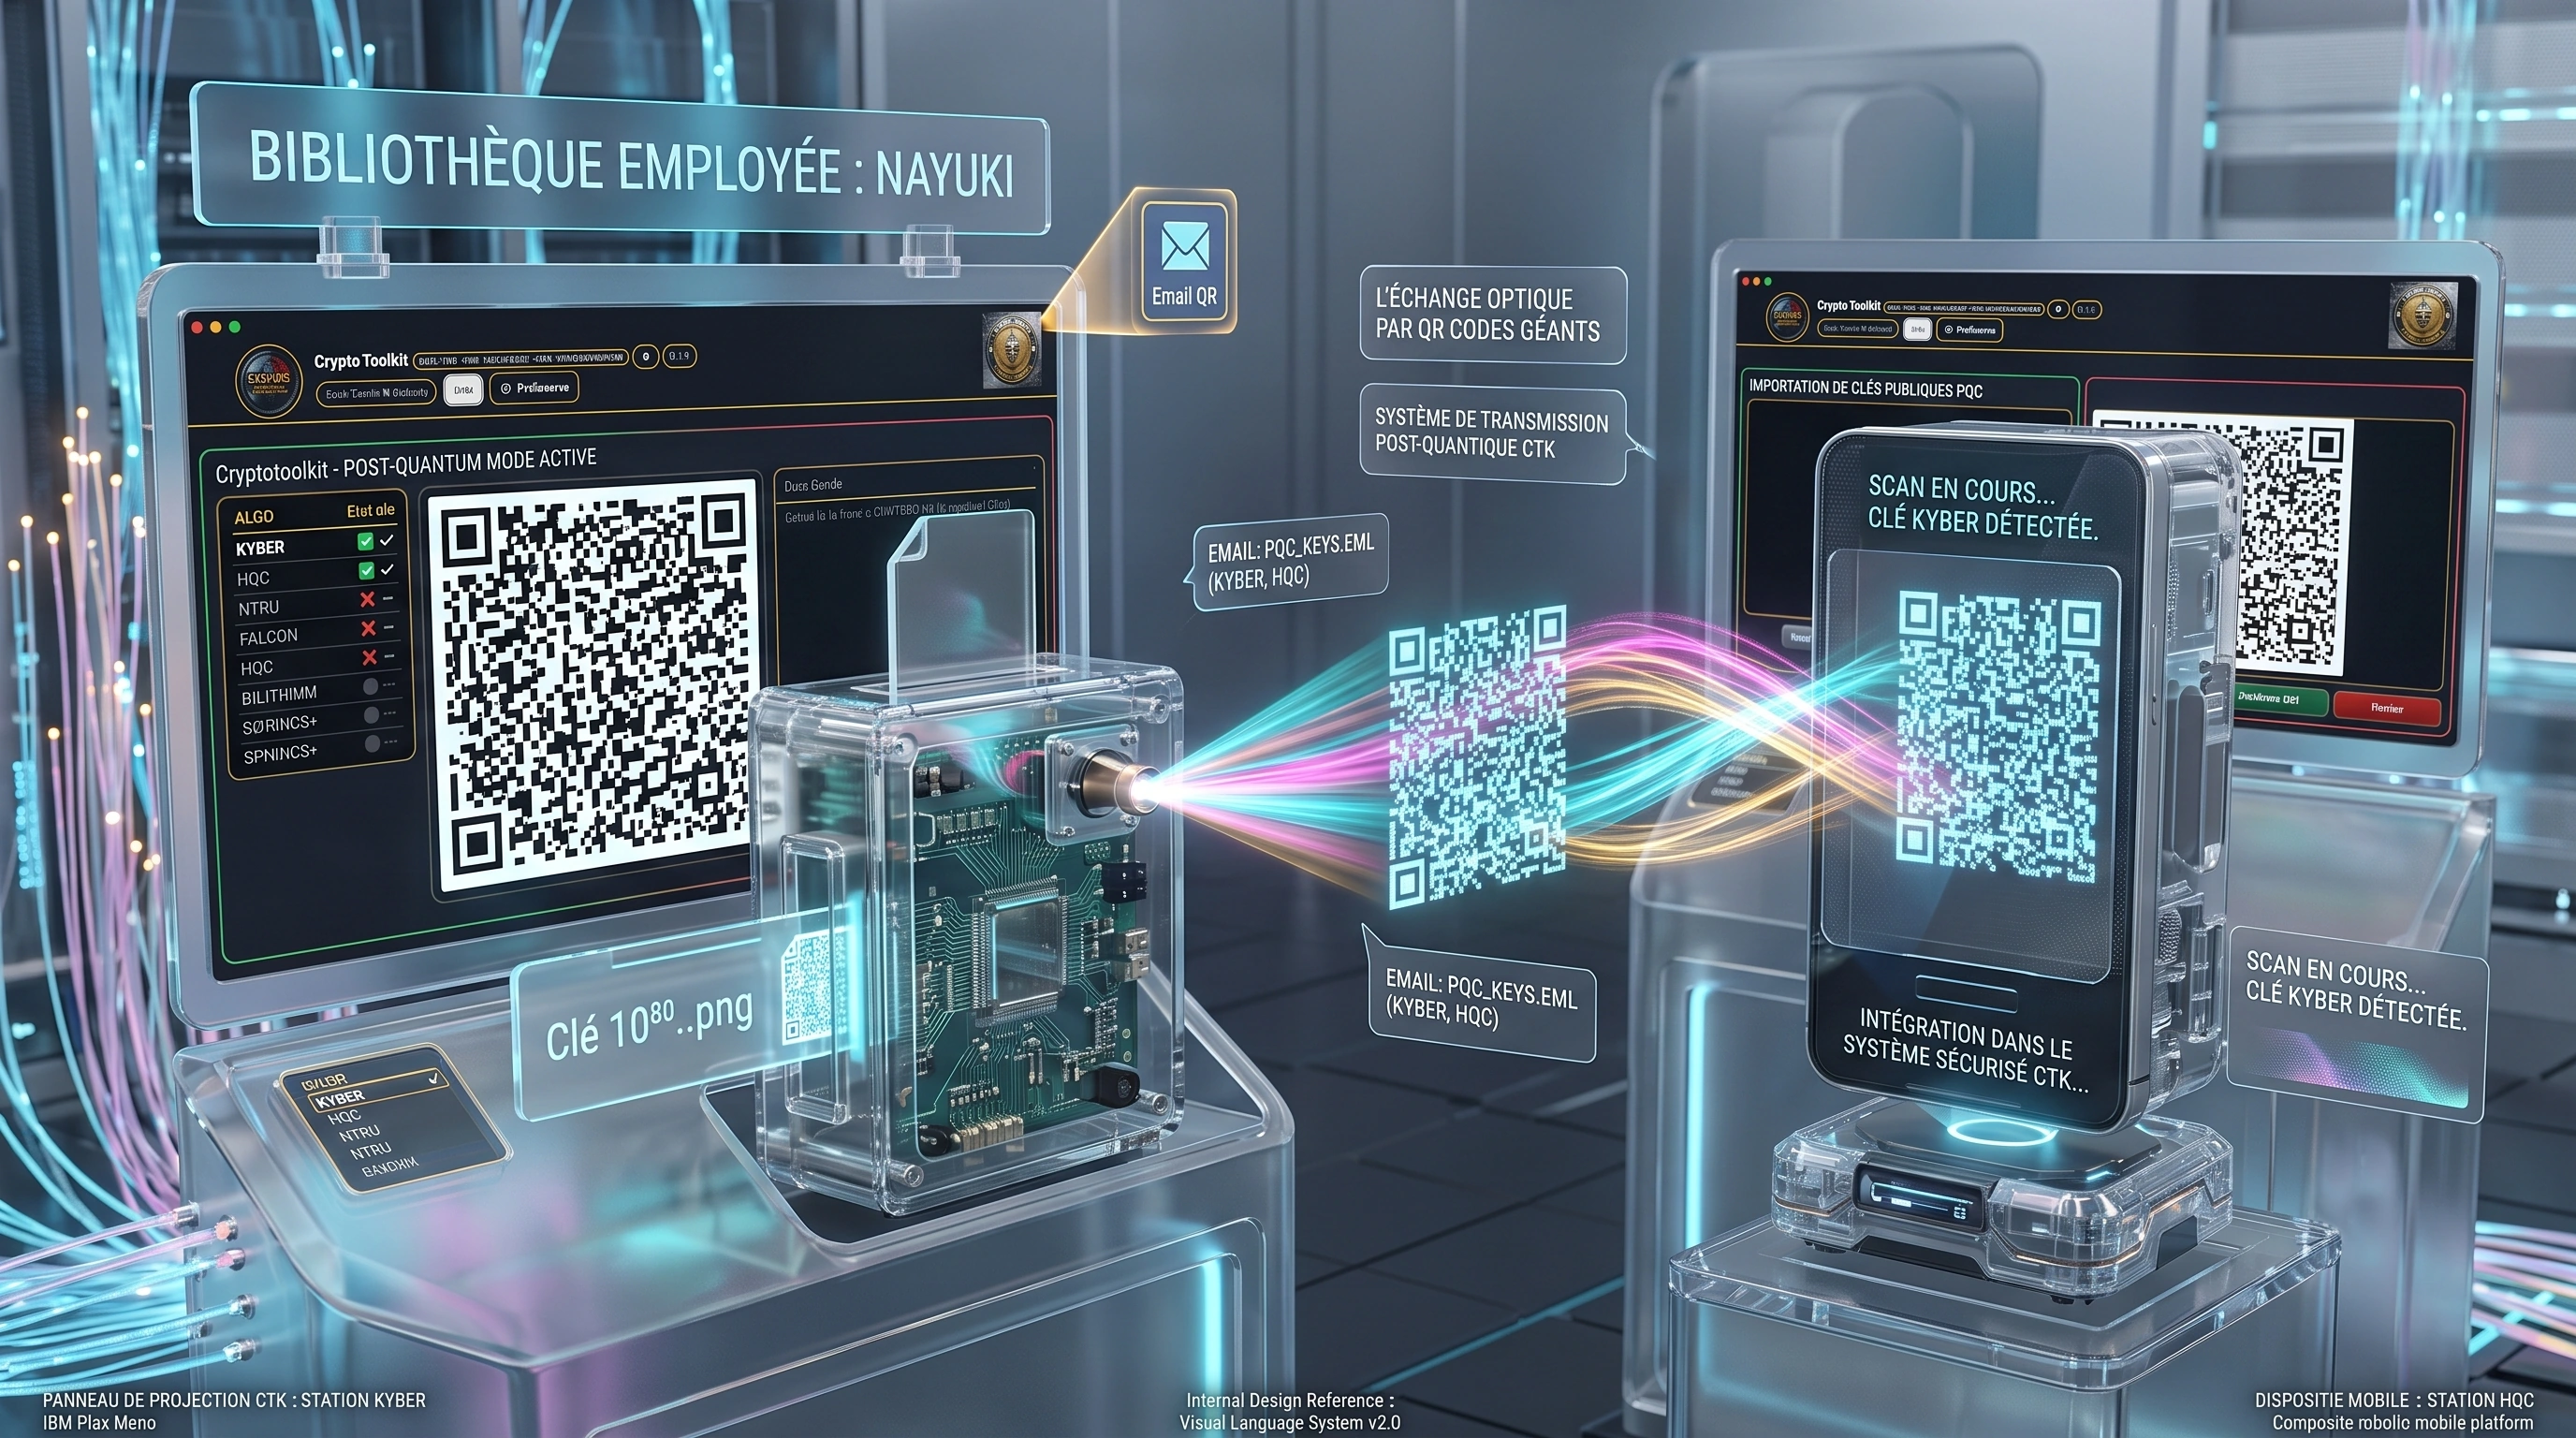
6. Échange Optique par QR Codes Géants

Échange Optique par QR Codes Géants

Transfert de données chiffrées en environnement Air-Gapped (hors réseau) par transmission optique de flux QR codes haute densité.

7. Architecture Technique & Déploiement

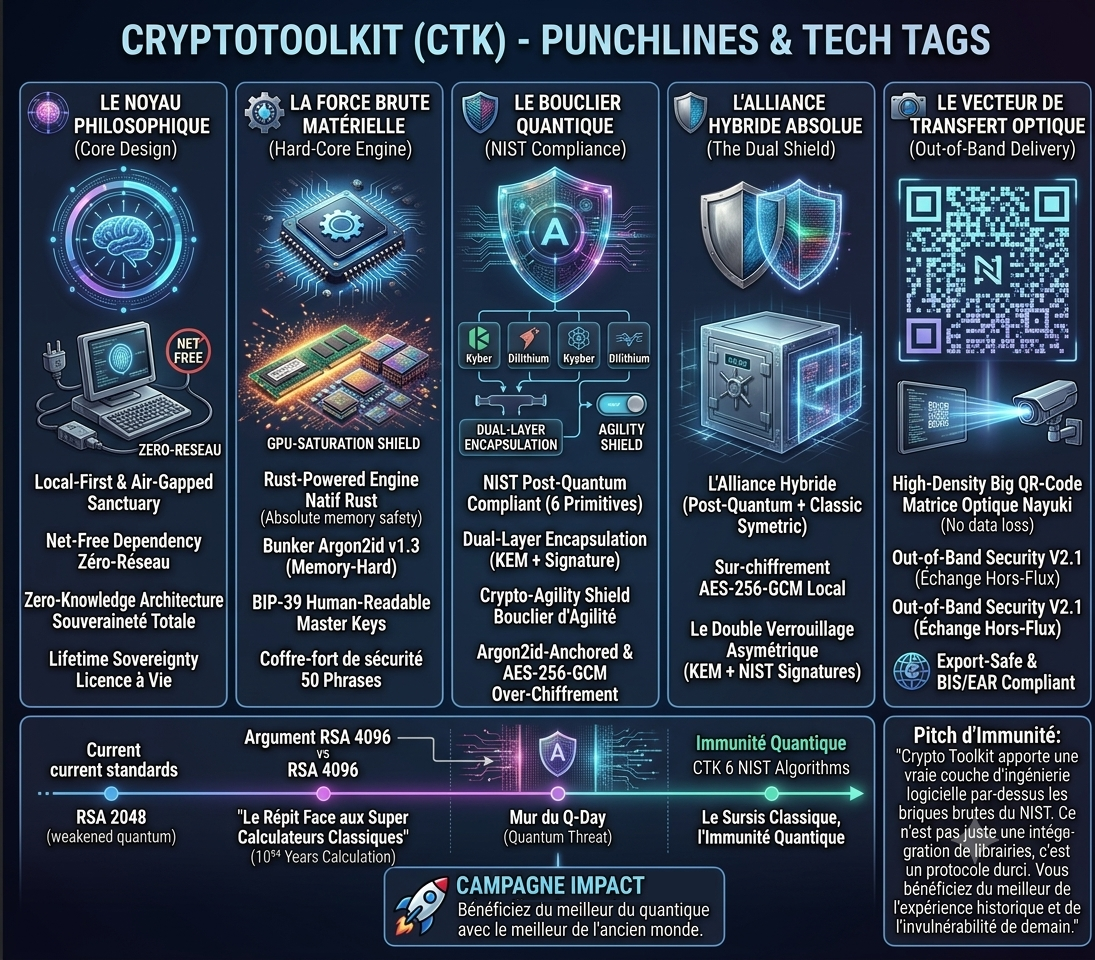
Punchlines et Tech Tags

Une ingénierie pure Rust offrant une vitesse d'exécution maximale, une compatibilité multi-plateforme intégrale (PC, Mac, iOS, Android, Linux) et une politique stricte Zero-Knowledge.

8. Architecture Technique — Triple Sécurité

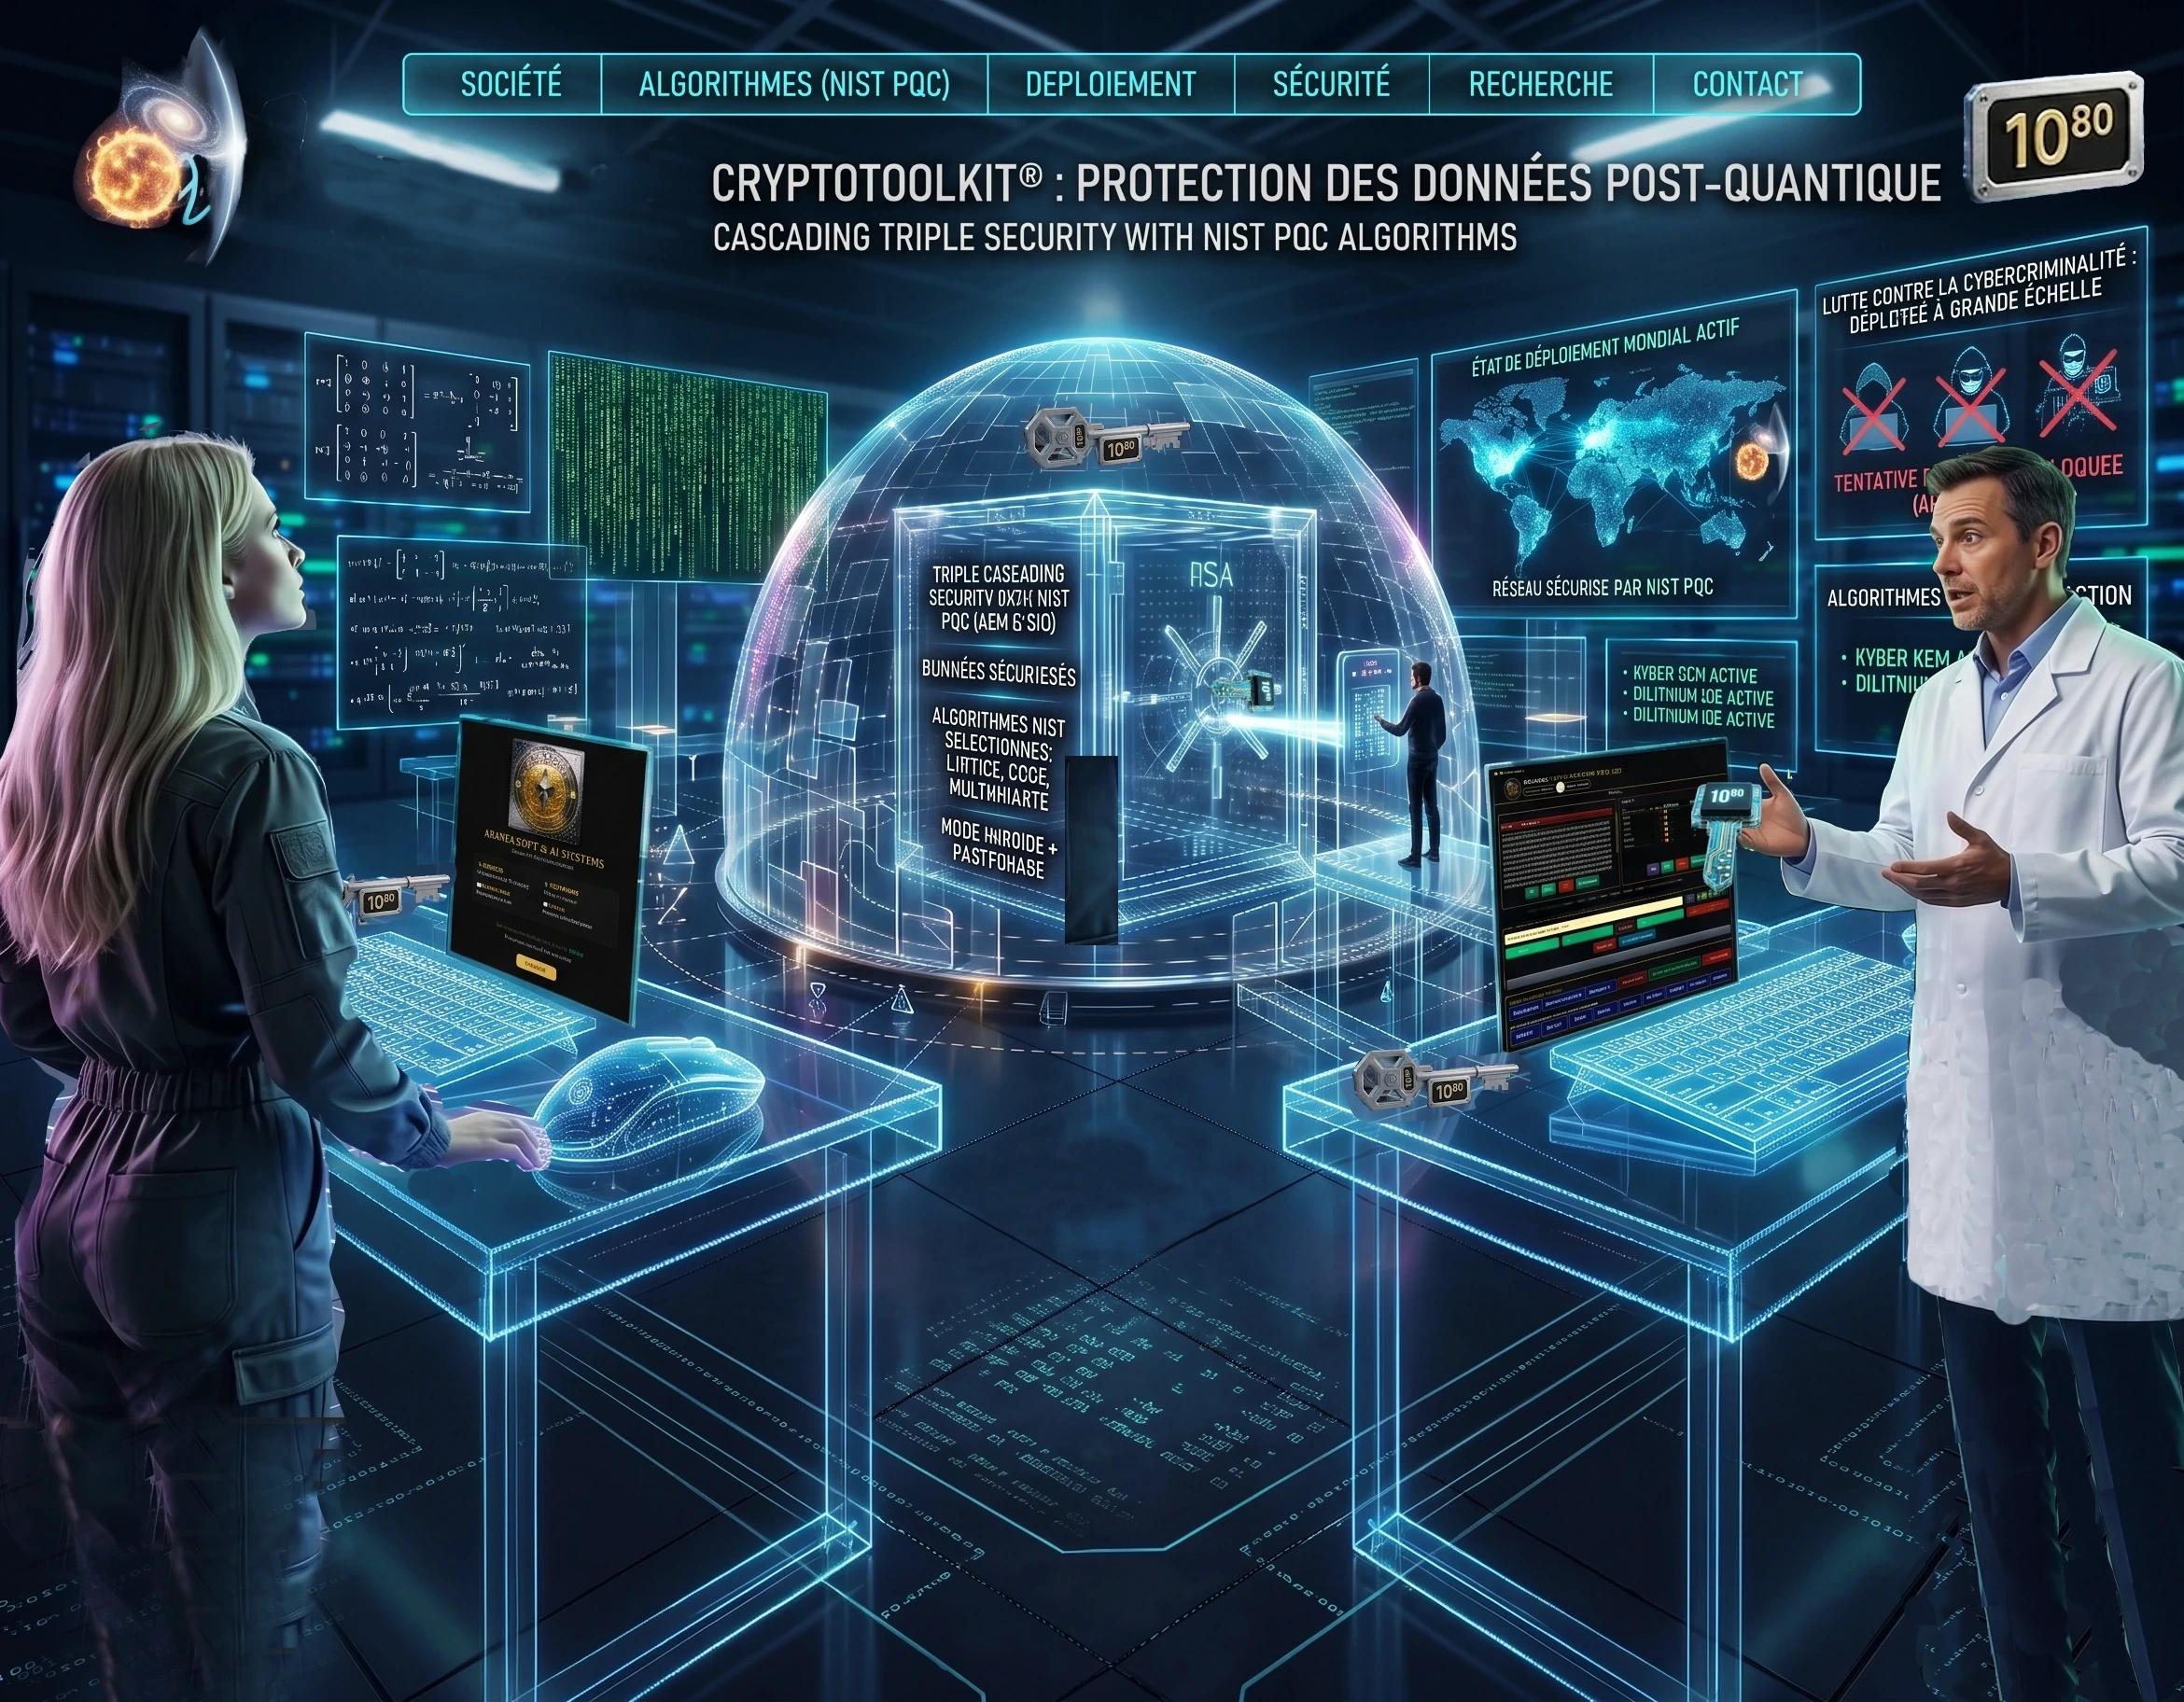
La Triple sécurité en cascade

CryptoToolkit vous procure une triple sécurité avec le Chiffrement Hybride (Passphrase + RSA/PQC + AES-256).

9. Un Outil Universel

Interface en 200 langues

L'interface de CryptoToolkit est universelle en 200 langues qui couvrent environ 99% des langues parlées dans le monde et gère le RTL (Right to Left).

10. Protection des Données Post-Quantique

Le coffre-fort numérique universel

Les algorithmes comme AES-256 ou Post-Quantique (PQC) sont sûrs, car 10⁸⁰ opérations restent physiquement inatteignables dans l'univers observable. Casser un code 10⁸⁰, même avec un ordinateur quantique relève de l'impossibilité physique au vu de la quantité d'énergie que cela nécessite.

Réservation & Pré-commandes : contact@araneasoft.fr
Contact équipe : contact@araneasoft.fr
Formulaire de commande - CryptoToolkit™

CONDITIONS GÉNÉRALES DE VENTE

COMMANDES DE LICENCES LOGICIELLES — CRYPTOTOOLKIT™ — LICENCES LIFETIME & ABONNEMENTS ANNUELS

Version en vigueur applicable aux commandes

Les présentes Conditions Générales de Vente (« CGV ») régissent les commandes et l'acquisition de licences d'utilisation (en formule perpétuelle LIFETIME ou en formule Abonnement Annuel) du logiciel CryptoToolkit™, commercialisées par ARANEA SOFT & AI SYSTEMS sur le site officiel araneasoft.fr.

Toute commande implique l'acceptation préalable, pleine et entière des présentes CGV par le client.


Article 1 — Identification de l'Éditeur

Le site araneasoft.fr est édité par :

ARANEA SOFT & AI SYSTEMS
40, avenue de Limburg
69110 Sainte-Foy-lès-Lyon
France
E-mail : contact@araneasoft.fr

Activité : édition de logiciels informatiques et solutions de cybersécurité.

Forme juridique : SASU
SIREN : 107 658 007
SIRET : 107 658 007 00011
N° TVA intracommunautaire : FR20107658007

Ci-après dénommée « l'Éditeur ».


Article 2 — Objet et champ d'application

Les présentes CGV ont pour objet de définir les conditions dans lesquelles l'Éditeur commercialise le logiciel CryptoToolkit™, ainsi que les droits et modalités associés à la licence (LIFETIME ou Abonnement Annuel) souscrite par le client.

Le paiement effectué lors de la commande correspond à l'acquisition d'un droit d'utilisation logicielle selon la formule et le nombre de postes choisis par le client.

L'acquisition d'une licence ne constitue ni un investissement dans le capital de l'Éditeur, ni une souscription financière, ni une offre de valeurs mobilières, ni une opération donnant droit à une participation aux résultats de l'Éditeur.

Les présentes CGV s'appliquent aux clients consommateurs (« B2C ») et aux clients professionnels, institutionnels ou publics (« B2B »), sous réserve des dispositions spécifiques applicables à chacune de ces catégories.


Article 3 — Nature des offres : Licence LIFETIME et Abonnement Annuel

3.1 Deux formules commerciales au choix

L'Éditeur propose deux modèles de licences dégressifs selon le volume de postes commandés (de 1 poste à plus de 10 000 postes) :

  • La Licence Perpétuelle (LIFETIME) : achat unique conférant un droit d'utilisation sans abonnement périodique obligatoire ni renouvellement automatique (de 501 € HT à 231 € HT par poste selon la tranche de volume).
  • L'Abonnement Annuel : droit d'utilisation et de maintenance souscrit pour une période annuelle de douze (12) mois par poste (de 167 € HT/an à 77 € HT/an par poste selon la tranche de volume).

3.2 Portée de la licence d'utilisation

La licence souscrite confère au client un droit d'utilisation non exclusif du logiciel CryptoToolkit™ pour le nombre de postes commandés (soit pour la durée légale de protection des droits en formule LIFETIME, soit pour la durée annuelle souscrite en formule Abonnement), sous réserve du respect du Contrat de Licence Utilisateur Final (« CLUF ») applicable au logiciel.

Aucune des formules ne constitue un transfert de propriété intellectuelle du logiciel au client.

Les droits accordés, notamment en matière de nombre de postes, d'utilisateurs, d'installation, de transfert, de copie et d'utilisation professionnelle, sont définis dans le CLUF CryptoToolkit™ applicable à la version livrée.

3.3 Conditions de renouvellement

La licence LIFETIME ne donne lieu à aucune facturation récurrente obligatoire. L'Abonnement Annuel couvre une période de 12 mois à compter de la délivrance des clés. Toute prestation ou extension ultérieure qui ferait l'objet d'une tarification distincte fera l'objet d'une information préalable et d'une acceptation séparée du client.


Article 4 — Caractéristiques essentielles du logiciel

Les caractéristiques essentielles de CryptoToolkit™, les fonctionnalités, les prérequis systèmes ainsi que les caractéristiques de la licence proposée sont présentés sur le site araneasoft.fr et dans la documentation technique et commerciale officielle.

Le client est invité à prendre connaissance de ces informations avant toute validation de commande.

CryptoToolkit™ est un logiciel de cryptographie et de cybersécurité.

Les fonctionnalités cryptographiques proposées sont celles décrites dans la documentation technique et commerciale de la version commercialisée.

L'utilisation de termes tels que « post-quantique » ou « résistance aux menaces quantiques » décrit les caractéristiques et objectifs techniques des mécanismes cryptographiques normalisés intégrés au logiciel et ne constitue pas une garantie d'invulnérabilité ou de sécurité absolue.

Aucun logiciel de sécurité ne peut garantir une protection absolue contre l'ensemble des attaques, vulnérabilités, erreurs de configuration ou compromissions susceptibles d'affecter un système informatique.


Article 5 — Prix et Grille Tarifaire Dégressive

Les prix applicables sont ceux affichés dans le sélecteur d'offres et la grille tarifaire officielle du site au moment de la validation de la commande par le client.

Les tarifs unitaires Hors Taxes (HT) et Toutes Taxes Comprises (TTC, TVA française à 20 %) sont calculés automatiquement en fonction de la formule choisie (Licence LIFETIME ou Abonnement Annuel), du palier de volume (nombre de licences) et du régime fiscal du client.

Pour les clients professionnels, les modalités de facturation et de TVA sont déterminées conformément à la réglementation fiscale applicable à la transaction.

Les entreprises bénéficiant d'un régime d'exonération ou effectuant des achats en franchise de TVA (notamment au titre des articles 275 et 293 B du CGI ou en livraison intracommunautaire / export) se verront établir une facturation en montant Hors Taxes (HT) sous réserve de la fourniture des justificatifs légaux requis.

L'Éditeur se réserve le droit de modifier ses grilles tarifaires à tout moment. Toutefois, les commandes valablement enregistrées sont facturées au tarif en vigueur au moment de la validation de la commande.


Article 6 — Commande et paiement

Les modes de paiement proposés sont ceux indiqués sur le site au moment de la commande, notamment :

  • carte bancaire via un prestataire de paiement sécurisé (Stripe) ;
  • virement bancaire, avec émission automatique d'un devis / bon de commande PDF ;
  • mandat administratif via la plateforme Chorus Pro pour les collectivités, ministères et organismes publics.

Lorsqu'un paiement par virement ou mandat administratif est choisi, la commande n'est considérée comme définitivement acquittée qu'après réception effective des fonds ou validation administrative sur le compte bancaire de l'Éditeur.

Le client doit fournir des informations exactes et à jour nécessaires à l'établissement de la commande, des licences et de la facture.

Une confirmation de commande est adressée au client par voie électronique après validation de la commande et réception du paiement, sous réserve des contrôles éventuellement nécessaires au regard des obligations réglementaires applicables.

Une facture conforme aux règles fiscales en vigueur est émise et adressée au client.

L'Éditeur peut suspendre ou refuser une commande lorsqu'un contrôle d'identité, de destination, de sanctions, d'exportation, de conformité réglementaire ou de paiement est nécessaire ou ne permet pas de valider la transaction. Dans ce cas, lorsque le paiement a déjà été encaissé et que la commande ne peut être exécutée, les sommes correspondantes sont remboursées au client.


Article 7 — Disponibilité et délais de délivrance

La commande validée et réglée permet au client d'obtenir les licences CryptoToolkit™ correspondant à l'offre et au nombre d'équipements souscrits.

Pour tout règlement par carte bancaire validé immédiatement, la mise à disposition des éléments d'accès et des licences intervient dans les meilleurs délais suivant la confirmation de la transaction, et au plus tard sous 24 à 48 heures ouvrées.

Pour les règlements par virement bancaire ou mandat administratif, la délivrance des clés de licence intervient dans un délai de 24 à 48 heures ouvrées suivant la créditation effective du règlement sur le compte de l'Éditeur ou la validation administrative officielle.

Ces délais s'entendent sous réserve des cas prévus par la loi, notamment lorsqu'un événement de force majeure ou une vérification réglementaire obligatoire empêche temporairement l'exécution.


Article 8 — Modalités de livraison

La livraison de CryptoToolkit™ est effectuée exclusivement par voie numérique.

Elle peut notamment comprendre, selon l'offre :

  • un lien de téléchargement sécurisé ;
  • un accès à un espace client ;
  • un fichier d'installation correspondant aux systèmes d'exploitation sélectionnés ;
  • une clé ou licence d'activation ;
  • les informations nécessaires à l'activation de la licence ;
  • la documentation associée.

La livraison est réputée effectuée lorsque les éléments nécessaires à l'accès au logiciel sont mis à la disposition du client par voie électronique à l'adresse e-mail indiquée lors de la commande.

Le client doit disposer d'un équipement informatique et d'un système d'exploitation compatibles avec les prérequis techniques indiqués dans la documentation du logiciel.


Article 9 — Droit de rétractation des consommateurs

9.1 Principe

Lorsqu'il agit en qualité de consommateur et que le contrat est conclu à distance, le client bénéficie, lorsque les conditions légales sont réunies, d'un délai légal de rétractation de quatorze (14) jours à compter de la conclusion du contrat.

Le client peut exercer son droit de rétractation en adressant à l'Éditeur une déclaration dénuée d'ambiguïté exprimant sa volonté de se rétracter, ou en utilisant le formulaire type de rétractation mis à sa disposition.

9.2 Fourniture immédiate du contenu numérique et renonciation au droit de rétractation

Conformément à l'article L. 221-28 13° du Code de la consommation, le droit de rétractation ne peut être exercé pour les contrats de fourniture d'un contenu numérique sans support matériel dont l'exécution a commencé avant la fin du délai de rétractation après accord préalable exprès du consommateur et renoncement exprès à son droit de rétractation.

Tout téléchargement du logiciel ou activation d'une clé de licence avant l'expiration du délai de quatorze (14) jours vaut exécution du contrat après accord exprès du client.

9.3 Remboursement

Lorsque le droit de rétractation est valablement exercé avant tout téléchargement ou activation de licence, l'Éditeur procède au remboursement conformément aux délais légaux et désactive les clés concernées.


Article 10 — Clients professionnels

Les dispositions protectrices du Code de la consommation (notamment le droit de rétractation) ne s'appliquent pas aux clients agissant à des fins professionnelles, sous réserve des dispositions légales impératives éventuellement applicables.

Lorsqu'une commande est passée au nom d'une entreprise, d'une administration ou d'un professionnel libéral, le client doit fournir les informations professionnelles nécessaires, notamment sa dénomination sociale, son adresse, son numéro SIRET/SIREN ou identifiant équivalent et, lorsque nécessaire, son numéro de TVA intracommunautaire ou son attestation d'achat en franchise de TVA.


Article 11 — Protection des données personnelles

Dans le cadre de la commande, l'Éditeur collecte et traite les données strictement nécessaires notamment :

  • à la création, au traitement et au suivi de la commande ;
  • au paiement ;
  • à l'établissement et à la conservation légale des factures ;
  • à la délivrance des clés de licence ;
  • au support client ;
  • à la prévention de la fraude ;
  • au respect des obligations légales et réglementaires (notamment liées aux biens à double usage).

Les données ne sont jamais vendues, louées ni cédées à des tiers à des fins commerciales ou publicitaires. Le client dispose des droits prévus par le RGPD et la loi Informatique et Libertés (accès, rectification, effacement, limitation, opposition, portabilité) en contactant contact@araneasoft.fr.


Article 12 — Cryptographie, biens à double usage et contrôle des exportations

12.1 Réglementation applicable

CryptoToolkit™ intègre des fonctionnalités de cryptologie déclarées auprès de l'ANSSI en date du 25 septembre 2026 (Bureau contrôles réglementaires : Récépissé n°26090079 — Réf. ANSSI-QR-2024-03-45) et susceptibles de relever de la réglementation française et européenne applicable aux biens et technologies à double usage (catégories 5A002 / 5D002).

12.2 Restrictions géographiques, sanctions et embargos

L'Éditeur ne fournit pas CryptoToolkit™ lorsque cette fourniture est interdite par les sanctions, embargos, mesures restrictives ou interdictions applicables en vertu du droit de l'Union européenne, du droit français ou de toute autre réglementation impérative applicable à la transaction.

L'Éditeur peut mettre en œuvre des mesures techniques et organisationnelles de vérification (pays déclaré, adresse de facturation, pays de téléchargement, contrôle IP) et bloquer toute commande présentant un risque réglementaire. Le client s'engage à ne pas contourner ces mesures au moyen d'un VPN ou proxy.


Article 13 — Utilisation conforme du logiciel

Le client s'engage à utiliser CryptoToolkit™ conformément au CLUF, aux lois applicables et aux restrictions d'exportation.

En raison de l'architecture Zero-Knowledge et Local-First du logiciel, le client est seul et unique responsable des données qu'il chiffre, traite ou protège au moyen de CryptoToolkit™ ainsi que de la conservation sécurisée de ses clés, passphrases, mnémoniques BIP-39, QR codes ou éléments d'authentification.

L'Éditeur ne détient aucune copie des clés du client et ne peut en aucun cas déchiffrer ou récupérer des données lorsque le client perd ou détruit les éléments cryptographiques nécessaires à leur déchiffrement.


Article 14 — Propriété intellectuelle

CryptoToolkit™, son code source, ses exécutables, interfaces, éléments graphiques, documentations, marques, logos et autres éléments associés demeurent la propriété exclusive de l'Éditeur. La commande d'une licence n'emporte aucun transfert de propriété intellectuelle.


Article 15 — Garanties légales

Le client consommateur bénéficie de la garantie légale de conformité et de la garantie légale contre les vices cachés dans les conditions prévues par la réglementation en vigueur. Pour les clients professionnels, les garanties applicables sont celles prévues par la législation commerciale et le CLUF.


Article 16 — Responsabilité

L'Éditeur ne saurait être tenu responsable des conséquences résultant d'une mauvaise configuration, d'une utilisation non conforme, de la perte des clés ou mots de passe par le client, d'une compromission préalable du matériel du client ou d'une attaque tiers. Vis-à-vis des clients professionnels, la responsabilité globale de l'Éditeur, toutes causes confondues, est expressément limitée au montant Hors Taxes effectivement payé par le client au titre de la commande concernée.


Article 17 — Force majeure et contraintes réglementaires

L'Éditeur ne pourra être tenu responsable d'un retard ou d'une inexécution résultant d'un événement de force majeure au sens de l'article 1218 du Code civil ou d'une évolution réglementaire contraignante.


Article 18 — Médiation de la consommation

Conformément au Code de la consommation, le client consommateur peut recourir gratuitement au médiateur de la consommation compétent après réclamation écrite préalable adressée à contact@araneasoft.fr.


Article 19 — Droit applicable et règlement des litiges

Les présentes CGV sont soumises au droit français. Pour les clients professionnels, tout différend relatif à la validité, l'interprétation ou l'exécution des présentes CGV relèvera de la compétence exclusive du Tribunal de Commerce de Lyon.


Article 20 — Documents contractuels

Les documents contractuels comprennent les présentes CGV, le descriptif de l'offre souscrite, le récapitulatif de commande / Devis, la facture, le CLUF applicable à CryptoToolkit™ et la Politique de confidentialité.


Article 21 — Acceptation des CGV

La validation de la commande implique que le client reconnaît avoir pris connaissance des présentes CGV et les accepter sans réserve.


Article 22 — Modification des CGV

La version applicable à une commande est celle acceptée par le client au moment de la validation de celle-ci.


Article 23 — Règlement par Virement Bancaire, Mandat Administratif et Délais de Délivrance

Lorsque le Client opte pour le paiement par virement bancaire ou mandat administratif (Chorus Pro), un Bon de Commande / Devis officiel au format PDF est généré automatiquement à l'issue de la validation du formulaire de commande, incluant les coordonnées bancaires officielles (IBAN / BIC) d'ARANEA SOFT & AI SYSTEMS.

La commande est enregistrée sous le statut « En attente de règlement » et le Client dispose d'un délai de quatorze (14) jours calendaires pour exécuter le virement ou transmettre le mandat administratif.

Modalités et délais de délivrance des accès logiciels :

  • Paiement par Carte Bancaire (Stripe) : Délivrance immédiate des clés de licence et liens d'accès dès validation de la transaction (et au plus tard sous 24 heures ouvrées).
  • Paiement par Virement Bancaire ou Mandat Administratif (Chorus Pro) : Délivrance des clés de licence dans un délai de 24 à 48 heures ouvrées suivant la créditation effective du virement sur le compte bancaire de l'Éditeur ou la validation administrative Chorus Pro.

ARANEA SOFT & AI SYSTEMS
40, avenue de Limburg
69110 Sainte-Foy-lès-Lyon — France
contact@araneasoft.fr

Veuillez faire défiler l'intégralité des CGV ci-dessus jusqu'en bas pour pouvoir cocher la case et débloquer la commande.
-- Choisissez votre offre dans la grille tarifaire -- ▼
Répartissez vos 1 licence(s) sur vos différents équipements :
Montant total de votre commande : 200,40 € TTC
ANALYSE STRATÉGIQUE & RÉGLEMENTAIRE

L'Échéance Post-Quantique (2026 - 2035) & La Directive NIS 2

Pourquoi la migration cryptographique est le chantier informatique le plus critique de la décennie.

1. La Menace Immédiate : Harvest Now, Decrypt Later (HNDL)

L'interception des flux chiffrés se produit aujourd'hui. Des entités étatiques et cybercriminelles enregistrent en continu le trafic réseau confidentiel des entreprises (requêtes TLS, mails chiffrés, sauvegardes cloud, échanges d'IP). Même chiffrées avec RSA-4096 ou ECC, ces données seront déchiffrées rétroactivement dès la mise en service des premiers ordinateurs quantiques fonctionnels via l'algorithme de Shor. Tout secret devant rester confidentiel au-delà de 2026 est déjà exposé.

2. Le Couperet Réglementaire ANSSI & Européen

L'ANSSI et les autorités européennes bloquent l'accès aux marchés publics et régulés pour les solutions non adaptées au post-quantique :

Échéance Autorité / Cadre Exigence & Impact Marché
Fin 2026 ANSSI / Directive NIS 2 Obligation pour les entités essentielles et importantes de finaliser l'inventaire cryptographique et d'initier les pilotes PQC.
2027 Visas de Sécurité ANSSI Échéance clé : Fin de délivrance des Qualifications ANSSI aux produits dépourvus de PQC. Restriction d'achat pour les OIV et administrations.
31 Déc. 2030 ANSSI (Doctrine Nationale) Interdiction formelle d'acquérir des produits non-PQC. Migration intégrale obligatoire des infrastructures critiques (Télécoms, Énergie, Banque).
31 Déc. 2035 Union Européenne Transition complète pour tous les systèmes à risque moyen. Fin définitive de la cryptographie asymétrique classique.

3. La Doctrine Technique : L'Hybridation Obligatoire

Pendant la phase de transition, l'ANSSI et le BSI allemand imposent une architecture hybride à double couche :

Flux Sécurisé = [Algorithme Classique (ex : ECDH)] + [Algorithme Post-Quantique (ex : ML-KEM)]

Cette approche garantit une protection contre une éventuelle vulnérabilité mathématique non découverte dans les algorithmes récents du NIST grâce à la couche classique, tout en barrant la route aux ordinateurs quantiques grâce à la couche ML-KEM / HQC.

4. Impacts Réseau & Contraintes Applicatives

La migration PQC implique des clés et signatures 10 à 100 fois plus volumineuses que les clés RSA/ECC actuelles.

  • Surcharge des Handshakes TLS / SSH : Augmentation importante de la taille des paquets d'initialisation, pouvant générer de la fragmentation réseau.
  • Sécurité Mémoire Applicative : La manipulation de tampons réseau élargis sous du code C/C++ historique augmente le risque de vulnérabilités mémoires (buffer overflow).
  • L'Impératif Rust : L'utilisation du langage Rust garantit la sécurité mémoire native (memory safety sans garbage collector) lors du traitement des structures PQC à haute vitesse.
SOUVERAINETÉ & CONFORMITÉ NIS 2

CryptoToolkit™ : Usages Métiers & Positionnement Technologique

Alignement natif avec les exigences ANSSI 2027 et la directive européenne NIS 2.

1. Les Cas d'Usage Métiers de CryptoToolkit™

Cas d'Usage / Métier Problématique Résolue Mécanisme Technique CryptoToolkit™
1. Coffre-fort Local Souverain Exposition aux fuites cloud et lois extraterritoriales (Cloud Act). Architecture Local-First / Zero-Knowledge. Chiffrement local ultra-rapide en Rust sans dépendance serveur.
2. Échange Out-of-Band (Air-Gapped) Interception de secrets sur canaux réseau d'entreprise (Mails, Tchat). Transfert Optique par QR Codes Géants haute densité (177x177 modules) hors réseau.
3. Conformité NIS 2 & Visas ANSSI Obsolescence cryptographique des outils de génération précédente. Hybridation native conforme NIST/ANSSI : ML-KEM, ML-DSA, HQC, Falcon, SPHINCS+ & Argon2id.
4. Anti-Forensic & Urgence Saisie physique de matériel ou tentative d'extraction mémoire RAM. Zeroize RAM & Panic Button : écrasement immédiat des structures de clés en RAM par zéroïsation (0x00).

2. Matrice de Conformité Cryptographique & Normative

Positionnement de CryptoToolkit™ face aux différentes catégories de solutions existantes du marché :

Catégorie de Solution Protection Post-Quantique (PQC) Mode Air-Gapped / Out-of-Band Protection Mémoire (Memory Safety) Conformité NIS 2 / Visas ANSSI 2027 / FIPS 140-3
Outils Asymétriques Classiques (RSA / ECC) Non (Vulnérable à l'algorithme de Shor / HNDL) Partiel (Supports physiques / cartes) Variable (Code C/C++ historique) Non conforme aux exigences 2027
Utilitaires d'Archivage & Compression Standards Non (Symphonie symétrique AES classique) Oui (Utilitaire local) Non optimisé pour la gestion de clés Non certifié / Non audité
Solutions de Chiffrement Disque / Volumes Non (Limité aux algorithmes pré-quantiques) Oui (Niveau système) Exposé aux attaques sur la RAM en fonctionnement Obsolescence programmée d'ici 2030
Coffres-forts & Services de Chiffrement Cloud Non (Dépendance infrastructure distant) Non (Transmission réseau obligatoire) Dépend du navigateur / de l'agent web Exposé aux cadres extraterritoriaux
CryptoToolkit™ (ARANEA SOFT) Oui natif (ML-KEM, ML-DSA, HQC, SPHINCS+) Oui natif (Transfert optique QR 177x177) 100 % Rust (Zeroize RAM + Memory Safety) Prêt pour NIS 2, Visas 2027 & Modules FIPS 140-3
Pour toute demande de documentation technique B2B : contact@araneasoft.fr

DOCUMENTS TECHNIQUES & TÉLÉCHARGEMENTS

Consultez nos documentations techniques ou téléchargez-les au format souhaité (PDF, Image ou Texte).

Présentation & Émergence de CryptoToolkit™

Spécifications relatives au bouclier anti-HNDL, aux primitives NIST et à la sécurité mémoire Rust.

Télécharger : - PDF | - Texte

ENTROPIE DE Argon2ID combiné aux primitives du NIST

Démonstration mathématique complète de l'entropie (841 bits), résistance aux IA/GPU, coffre-fort 50 emplacements, calculs de force brute et bilan économique.

Télécharger : - PDF | - Texte

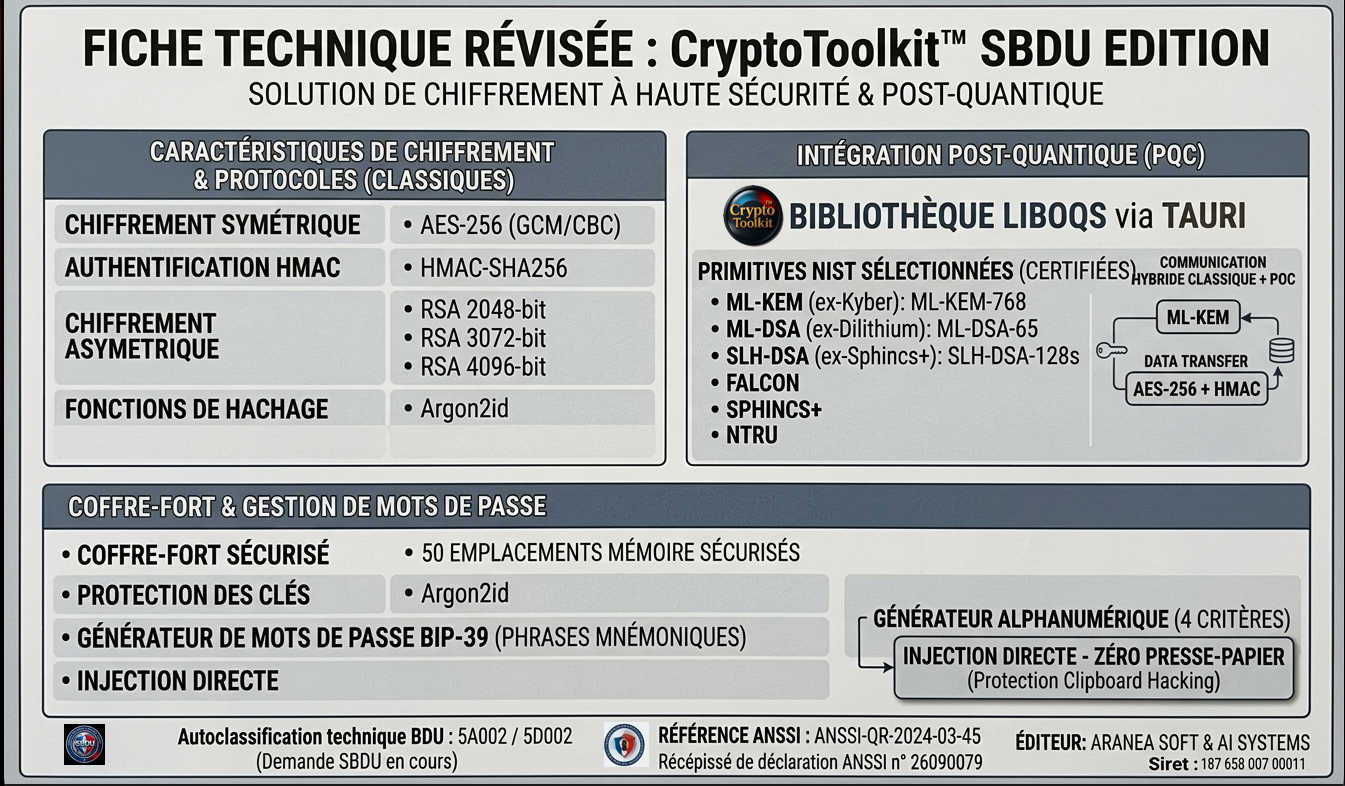
FICHE TECHNIQUE RÉVISÉE — CryptoToolkit™ SBDU EDITION (Certification ANSSI)

Spécifications techniques officielles, auto-classification Double Usage (5A002 / 5D002) demande en cours et qualification ANSSI (n°26090079).

Télécharger : - Image HD

DOCUMENTATION & TECHNICAL PAPERS

Explore technical whitepapers, architectural specs, and cryptographic analysis in multiple languages.

Architecture & PQC

📄 CryptoToolkit™ Technical Overview

Post-Quantum & Anti-HNDL Defensive Architecture Overview.

5 Langues disponibles
🇬🇧 English (Official Specification)
PDF TXT
🇩🇪 Deutsch
PDF TXT
🇮🇹 Italiano
PDF TXT
🇪🇸 Español
PDF TXT
🇵🇹 Português
PDF TXT
Cryptographie & Entropie

🛡️ ENTROPY OF Argon2id combined with NIST primitives

Mathematical proof of brute-force resistance and memory-hard hashing analysis.

1 Langue disponible
🇬🇧 English Original
PDF TXT

CryptoToolkit™ Technical Overview & System Architecture

Abstract: CryptoToolkit™ is designed from the ground up to provide an uncompromising, zero-trust, local-first cryptographic environment. It defends high-value assets against next-generation quantum threats and adversary intelligence strategies such as Harvest Now, Decrypt Later (HNDL).

1. Architectural Core Principles

The system operates under a strict air-gapped architecture model, eliminating external network dependencies and remote telemetry. All key derivation, encryption, and signature workflows occur strictly within non-swappable local memory spaces.

  • Zero-Trust Local Execution: No remote servers, cloud relays, or third-party validation endpoints are queried during execution.
  • Volatile Memory Isolation: Cryptographic keys exist in RAM exclusively for the duration of the cryptographic operation.
  • Strict Memory Zeroization: Memory spaces housing sensitive keys are overwritten using low-level volatile memory zeroization routines immediately upon execution completion.

2. Post-Quantum & Hybrid Cryptographic Primitives

To resist both classical supercomputing attacks and quantum algorithms (Shor's and Grover's algorithms), CryptoToolkit™ implements NIST-standardized Post-Quantum Cryptography (PQC) alongside robust classical algorithms in a dual-layer hybrid scheme.

Cryptographic Domain Primitive / Standard Security Level
Key Encapsulation (KEM) ML-KEM-1024 (Kyber-1024) + X25519 NIST Category 5 (256-bit PQC)
Digital Signatures ML-DSA-87 (Dilithium-5) + Ed25519 NIST Category 5
Symmetric Encryption AES-256-GCM / ChaCha20-Poly1305 256-bit Classical Security
Key Derivation (KDF) Argon2id (Memory-Hard) High GPU/ASIC Hardness

3. Defensive Strategy against HNDL Attacks

Harvest Now, Decrypt Later (HNDL) is an attack vector where state-level actors intercept and store encrypted traffic today, planning to decrypt it once quantum computers reach scale. CryptoToolkit™ prevents retroactive decryption by binding asymmetric session exchanges to lattice-based post-quantum key encapsulation mechanisms, ensuring forward secrecy even against quantum adversaries.

4. Data Integrity & Platform Security

All stored data containers utilize authenticated encryption modes (AEAD) with unique per-file nonces and randomized salt buffers. Application binaries are signed natively to ensure binary integrity across supported host operating systems.

CryptoToolkit™ Technische Übersicht & Systemarchitektur

Zusammenfassung: CryptoToolkit™ wurde entwickelt, um eine kompromisslose, lückenlose Zero-Trust- und Local-First-Kryptographie-Umgebung bereitzustellen. Es schützt kritische Daten vor Bedrohungen der nächsten Generation sowie vor staatlichen Überwachungsstrategien wie Harvest Now, Decrypt Later (HNDL).

1. Grundlegende Architekturprinzipien

Das System arbeitet auf Basis einer strikten Air-Gapped-Architektur, wodurch jegliche Verbindung zu externen Netzwerken oder Remote-Telemetrie ausgeschlossen wird. Sämtliche Schlüsselableitungs-, Verschlüsselungs- und Signaturprozesse finden ausschließlich im lokalen Speicher statt.

  • Lokale Zero-Trust-Ausführung: Keine Abfragen von externen Servern, Cloud-Relays oder Validierungsendpunkten.
  • Isolierung des flüchtigen Speichers: Kryptographische Schlüssel existieren im Arbeitsspeicher (RAM) ausschließlich für die Dauer der aktiven Operation.
  • Sichere Speicherbereinigung (Zeroization): Der Speicher mit sensiblen Daten wird unmittelbar nach Beendigung der Operation durch spezialisierte Bereinigungsroutinen überschrieben.

2. Post-Quanten- & Hybride Kryptographie

Zum Schutz sowohl vor klassischen Supercomputern als auch vor Quantenalgorithmen (wie den Algorithmen von Shor und Grover) kombiniert CryptoToolkit™ NIST-standardisierte Post-Quanten-Kryptographie (PQC) mit bewährten klassischen Verfahren.

3. Abwehrstrategie gegen HNDL-Angriffe

Bei HNDL-Angriffen werden heute verschlüsselte Datenströme aufgezeichnet, um sie in Zukunft mit Quantencomputern zu entschlüsseln. CryptoToolkit™ verhindert die nachträgliche Entschlüsselung durch die Nutzung gitterbasierter Post-Quanten-Schlüsselaustauschmechanismen (ML-KEM), was eine langfristige Forward Secrecy garantiert.

CryptoToolkit™ Panoramica Tecnica e Architettura di Sistema

Sintesi: CryptoToolkit™ è progettato fin dalle fondamenta per offrire un ambiente crittografico zero-trust e local-first senza compromessi. Protegge i dati sensibili da minacce quantistiche avanzate e da strategie di intercettazione massive quali Harvest Now, Decrypt Later (HNDL).

1. Principi Architetturali Fondamentali

Il sistema funziona attraverso una rigida architettura air-gapped che elimina qualsiasi dipendenza da reti esterne e telemetria remota. La generazione delle chiavi e la cifratura avvengono esclusivamente all'interno della memoria volatile locale.

  • Esecuzione Locale Zero-Trust: Nessuna connessione verso server esterni o endpoint di verifica.
  • Isolamento della Memoria RAM: Le chiavi crittografiche rimangono in memoria solo per il tempo strettamente necessario all'operazione.
  • Cancellazione Sicura (Zeroization): I segmenti di memoria contenenti le chiavi vengono azzerati immediatamente al termine dell'elaborazione.

2. Crittografia Ibrida e Post-Quantistica

CryptoToolkit™ integra gli standard NIST per la crittografia post-quantistica (ML-KEM / ML-DSA) combinati con algoritmi classici ad alta resistenza (AES-256-GCM, ChaCha20-Poly1305) per garantire la sicurezza a lungo termine.

3. Protezione contro gli Attacchi HNDL

Gli attacchi HNDL prevedono l'acquisizione di dati cifrati per una futura decifrazione mediante computer quantistici. L'approccio ibrido di CryptoToolkit™ assicura che anche in caso di compromissione futura dei canali classici, la riservatezza rimanga intatta.

CryptoToolkit™ Descripción Técnica y Arquitectura del Sistema

Resumen: CryptoToolkit™ ha sido diseñado para proporcionar un entorno criptográfico local-first y de cero confianza (zero-trust). Su objetivo es proteger la información crítica frente a amenazas cuánticas y estrategias de interceptación como Harvest Now, Decrypt Later (HNDL).

1. Principios Fundamentales de la Arquitectura

El sistema opera bajo una estricta arquitectura aislada (air-gapped), eliminando dependencias de red externa y telemetría remota. Todo el procesamiento ocurre en la memoria local volatil.

  • Ejecución Local Zero-Trust: Sin consultas a servidores externos ni puntos de validación remotos.
  • Aislamiento de Memoria Volátil: Las claves existen en RAM únicamente durante el tiempo de ejecución de la operación criptográfica.
  • Borrado Seguro de Memoria (Zeroization): La memoria se sobrescribe de forma nativa al finalizar cada proceso.

2. Criptografía Híbrida y Poscuántica

CryptoToolkit™ implementa los estándares poscuánticos del NIST (ML-KEM-1024 y ML-DSA-87) combinados con esquemas clásicos robustos (AES-256-GCM y Argon2id) para asegurar resistencia ante ataques cuánticos y convencionales.

3. Defensa Contra Ataques HNDL

La estrategia HNDL consiste en almacenar tráfico cifrado actual para descifrarlo en el futuro mediante computación cuántica. CryptoToolkit™ invalida este ataque mediante el intercambio de claves basado en retículos (lattices).

CryptoToolkit™ Visão Técnica e Arquitetura do Sistema

Resumo: O CryptoToolkit™ foi desenvolvido para oferecer um ambiente criptográfico local-first e zero-trust de alto desempenho. Ele protege dados críticos contra ameaças pós-quânticas e técnicas de espionagem como Harvest Now, Decrypt Later (HNDL).

1. Princípios Arquiteturais

O sistema funciona em uma arquitetura totalmente isolada (air-gapped), sem qualquer dependência de servidores remotos ou envio de telemetria. Toda a manipulação de chaves ocorre estritamente na memória RAM local.

  • Execução Local Zero-Trust: Operação 100% offline sem conexões externas.
  • Isolamento em Memória: Chaves criptográficas permanecem ativas na RAM apenas durante a execução.
  • Limpeza Nativa de Memória (Zeroization): Apagamento imediato dos dados sensíveis após a conclusão da tarefa.

2. Criptografia Híbrida Pós-Quântica

Combina os padrões pós-quânticos recomendados pelo NIST (ML-KEM e ML-DSA) com algoritmos simétricos consagrados (AES-256-GCM e ChaCha20-Poly1305).

3. Mitigação de Ameaças HNDL

Evita a decifração futura de dados interceptados no presente através do encapsulamento de chaves estruturado em redes reticuladas (lattice-based cryptography).

ENTROPY OF Argon2id combined with NIST primitives

The Strength of the secure password generator by Argon2id in CryptoToolkit™

Apart from the Fact that it is BIP-39, This password generator possesses an expandable slider up to 128 characters (256 bits) with 4 criteria (Alpha, num, Upper/lower, Special characters, all of it with an expandable vault of 50 storage slots for PassPhrase or password.

The advantages of such an application within the application facing the vulnerability of current passwords which are breakable in a snap of a finger by powerful graphics cards.

As seen previously, current AIs break simple passwords in a few minutes or even seconds

The use of Argon2id (the best password hashing algorithm in the world) forces the hacker's computer or AI to consume a huge amount of memory and time to test a single passphrase.

This makes "brute force" type attacks mathematically and financially impossible..

demonstration

The password generator of a tool like CryptoToolkit™ combines maximum entropy (via character generation) and extreme resistance to attacks (via Argon2id hashing).

The strength of this system facing current vulnerabilities.

🛡️ Why current passwords "melt" facing AIs

  • Phenomenal calculation speed: Modern graphics cards (GPUs) and optimized AIs test billions of combinations per second on classic hashes (like MD5 or SHA-256).
  • Human predictability: Humans create predictable variations (e.g.: Motdepasse123!). AIs trained on billions of data leaks guess these schemes in a few minutes.

🚀 Brute force neutralized: The slider effect (Up to 128 characters)

  • Gigantic entropy: A password of 128 characters combining the 4 criteria (Uppercase, lowercase, numbers, special characters) draws from an alphabet of about 90 to 95 characters.
  • Mathematically unbreakable: This represents 95¹²⁸ possible combinations (well beyond 256 bits of entropy).
  • Universal calculation time: Even by aligning all supercomputers and AIs on Earth, breaking such a key by brute force would take billions of years.

🧠 The ultimate shield: Argon2id

If this generator uses Argon2id to derive or secure keys/passphrases of its vault, the paradigm changes completely for the hacker:

  • Memory bottleneck (Memory-Hard): Unlike older algorithms, Argon2id demands a massive amount of RAM memory to validate a single attempt.
  • Anti-GPU and Anti-ASIC: Hackers use thousands of chips in parallel (GPU/ASIC) to go fast. Argon2id blocks this, because these chips have many calculation cores, but very little dedicated memory per core.
  • Resistance to side-channel attacks: The "id" variant combines resistance to timing attacks (Argon2i) and GPU attacks (Argon2d).
  • Financial asphyxiation: Testing a guess no longer takes a microsecond, but for example 0.5 seconds and requires 1 GB of RAM.

For a hacker, attempting to crack an Argon2id passphrase becomes financially and materially impossible (astronomical electricity and server bill).

🗖 The advantages of the "Application within the application" integration

Having this generator and this vault of 50 slots directly integrated into CryptoToolkit™ offers major benefits:

  • Zero clipboard leak: No need to copy-paste your ultra-long passwords from a third-party website or an unsecured notepad, avoiding "keylogger" or "clipboard hijacker" viruses.
  • Data sovereignty: The vault of 50 slots is local, encrypted by Argon2id, and does not depend on a cloud server vulnerable to mass hacks (like historical leaks of other online managers).
  • BIP-39 / Passphrase complementarity: You can generate a master encryption key via the crypto security standard (BIP-39), then use the Argon2id manager to store complex "Passphrases" (the 13th or 25th word) protecting your crypto wallets against physical theft.

let us calculate together the theoretical time necessary for a mainstream AI to be able to brute-force one of these 128-character passwords:

Here is the entropy and theoretical time calculation, followed by configuration recommendations for Argon2id.

🧮 Part 1: Calculation of theoretical brute force time

For a password of 128 characters using the 4 criteria, the available alphabet (N) is about 95 characters (26 uppercase + 26 lowercase + 10 digits + 33 special characters).

The number of combinations:

The total number of possible combinations is:

95¹²⁸ ≈ 4.37 × 10²⁵³

95¹²⁸ is written in full:

14 080 610 235 352 233 733 974 796 807 107 488 225 431 294 946 326 679 091 971 204 643 836 621 273 151 625 656 703 817 627 574 060 339 920 877 177 547 088 562 233 219 059 963 291 317 578 633 826 442 480 919 226 256 285 964 090 078 137 242 215 787 111 679 714 448 326 688 998 187 048 752 763 761 427 786 448 621 191 084 384 918 212 890 625

That is a 254-digit number, consistent with the order of magnitude 4.37 × 10²⁵³ displayed on the screenshot.

In entropy bits, this represents log₂(95¹²⁸) ≈ 841 bits of entropy (which far exceeds the threshold of 256 bits mentioned).

The speed of a "mainstream AI" / Supercomputer

Even if a mainstream AI is fast at guessing human passwords, on a completely random password, it must test combinations one by one.

Suppose a hacker uses an excellent mainstream graphics card (RTX 4090 type) optimized to test 100 billion combinations per second (10¹¹ attempts/sec)

Let us be even more extreme: imagine he has a supercomputer capable of testing 1000 peta-attempts per second (10¹⁸ attempts/sec)

The result of the calculation time

By dividing the number of combinations by the speed of the supercomputer:

Here is the formula in text:

4.37 × 10²⁵³ ÷ 10¹⁸ attempts/sec = 4.37 × 10²³⁵ seconds

presentation as a fraction (numerator/denominator) rather than with the ÷ sign, in simple text it gives:

4.37 × 10²⁵³
─────────────── = 4.37 × 10²³⁵ seconds
10¹⁸ attempts/sec

To convert this into years: 4.37 × 10²³⁵ ÷ (365.25 × 24 × 3600) ≈ 1.38 × 10²²⁸ years

Verdict: The age of the Universe is about 1.38 × 10¹⁰ years.

It would therefore take a time representing billions of billions of times the age of the Universe to break this password by brute force,

making the attack mathematically obsolete….

BLOG CYBER & ACTUALITÉS IA

Analyses de fond, enquêtes géopolitiques et retours d'expérience pour crédibiliser nos solutions face aux menaces émergentes.

Série Noire Hacking Été 2026

Analyse complète des cyberattaques majeures, failles critiques et retours d'expérience de l'été 2026.

L'Armée de Hackers de Poutine

Enquête sur la structure, les modes opératoires et les cibles privilégiées des groupes APT d'État.

Titre du document

🛡️ Souveraineté & Confidentialité Zero-Knowledge Ce site n'utilise aucun cookie publicitaire, aucun traceur tiers ni profilage IP. Seul un jeton technique local éphémère sécurise votre session conformément aux directives ANSSI & RGPD.
CTK

Demander un devis

Vous souhaitez obtenir une proposition tarifaire sur mesure ou contacter notre direction commerciale ? Remplissez ce formulaire sécurisé ci-dessous.

⚛️
PROTECTION ANTI-FUITE RGPD — CHIFFREMENT À LA VOLÉE ML-KEM-1024 (KYBER) + AES-256-GCM :
Vos données sont encapsulées et chiffrées localement dans votre navigateur avant tout envoi. Même en cas d'interception, la base de données ne contient qu'un bloc cryptographique indéchiffrable sans la clé privée hors-ligne de CryptoToolkit™.
CTK-PQC-ENC[ML-KEM-1024|AES-256-GCM]::7f9a2b04c8e1d53f... (En attente de saisie)
* Champs obligatoires — Déchiffrement exclusif hors-ligne via CryptoToolkit™.